2男同時臨櫃兌發票大獎 行員起疑報案
據了解,男子張宇呈、張佑愿和於本月初一起到澎湖某金融機構,一人拿出中獎1000萬元的電子發票證明連前往欲兌領;另一人則拿出中獎20萬元的電子發票證明聯兌換。由於兩人同時中大獎,加上神色有異,且財政部公布的大獎開出地點也不在澎湖,引發行員起疑,拒絕兌領並報案。
澎湖地檢署獲報後,指揮馬公分局、澎湖縣刑警大隊及警政署刑事警察局科技犯罪防制中心組成專案小組展開調查,發現疑為集團犯案,本月19日搜索6處,拘提2名張男和男子許銘任到案,查扣5支手機,另約詢1名千萬發票真正得主。
檢警搜出30多張中獎發票 已兌換20多張得手19萬餘元
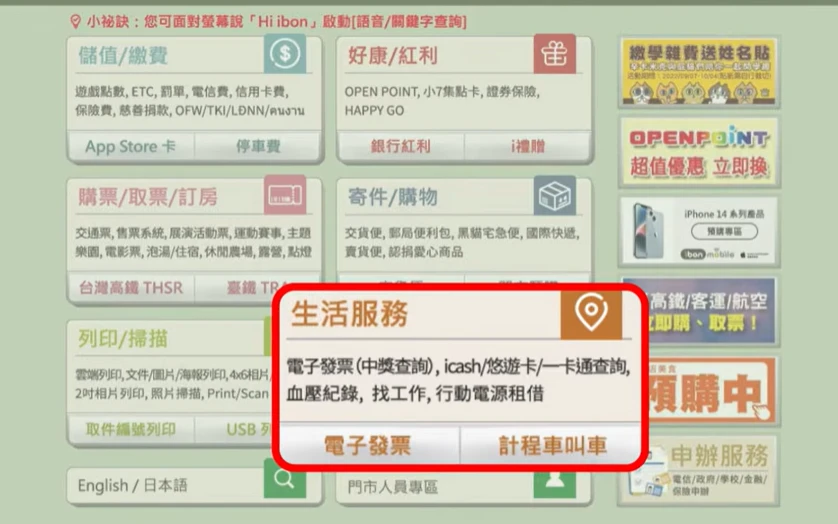
專案小組發現,該集團持有的電子發票證明聯並未造假,都是由兩名張男從超商ibon等機台印出,再到銀行等金融機構兌現,且搜索發現集團共持有30多張中獎發票,並在10月6日到18日間,陸續多次小額兌換20多張發票,共計得手19萬9600元。
但檢警不解的是,要從ibon印出中獎發票,除了需要知道得獎號碼,還要有發票上的隨機碼,但張男等人對於如何得知,均三緘其口拒絕交代,檢方依詐欺罪向法院聲押禁見張男等3人獲准,目前試圖還原查扣手機,深入追查。
🔗 延伸閱讀《澎湖冒領千萬發票3男羈押禁見!竟擁30張中獎發票「ibon列印」 已兌20張拒吐手法》
神人分析可能冒領手法
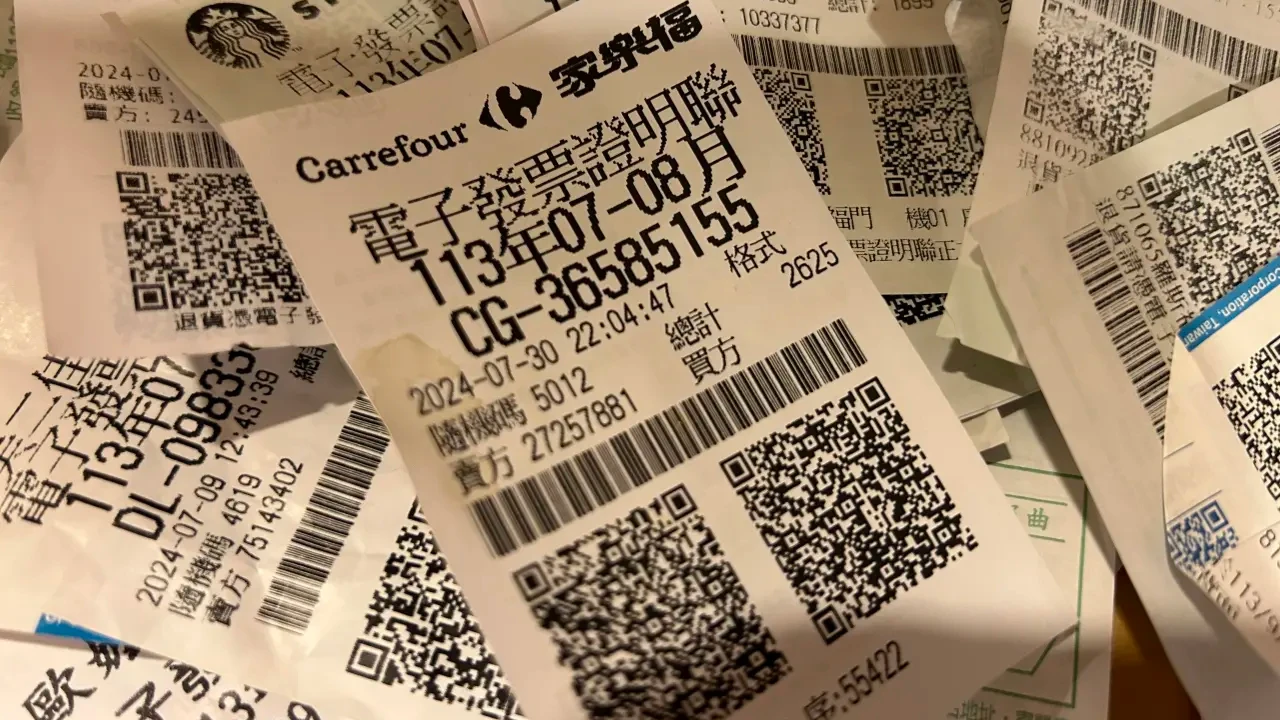
事件曝光後引發網友熱議,PTT有神人分析,如果雲端發票中獎沒歸戶,必須到超商的多媒體事務機自行印出才能領獎,列印需要完整發票號碼及電子發票上的4碼隨機碼,而財政部都會公布每期的中獎發票號碼和消費商家及地點,僅隱匿發票號碼的前兩位英文字母,有心人士只要猜測兩個英文字母和隨機碼4位數字就有機會冒領。尤其APP發票號碼的前兩碼英文,只要是同商家所開出,幾乎都相同,例如優步七八月份的發票英文開頭都是DK,有心人只要試出隨機碼4碼即可。
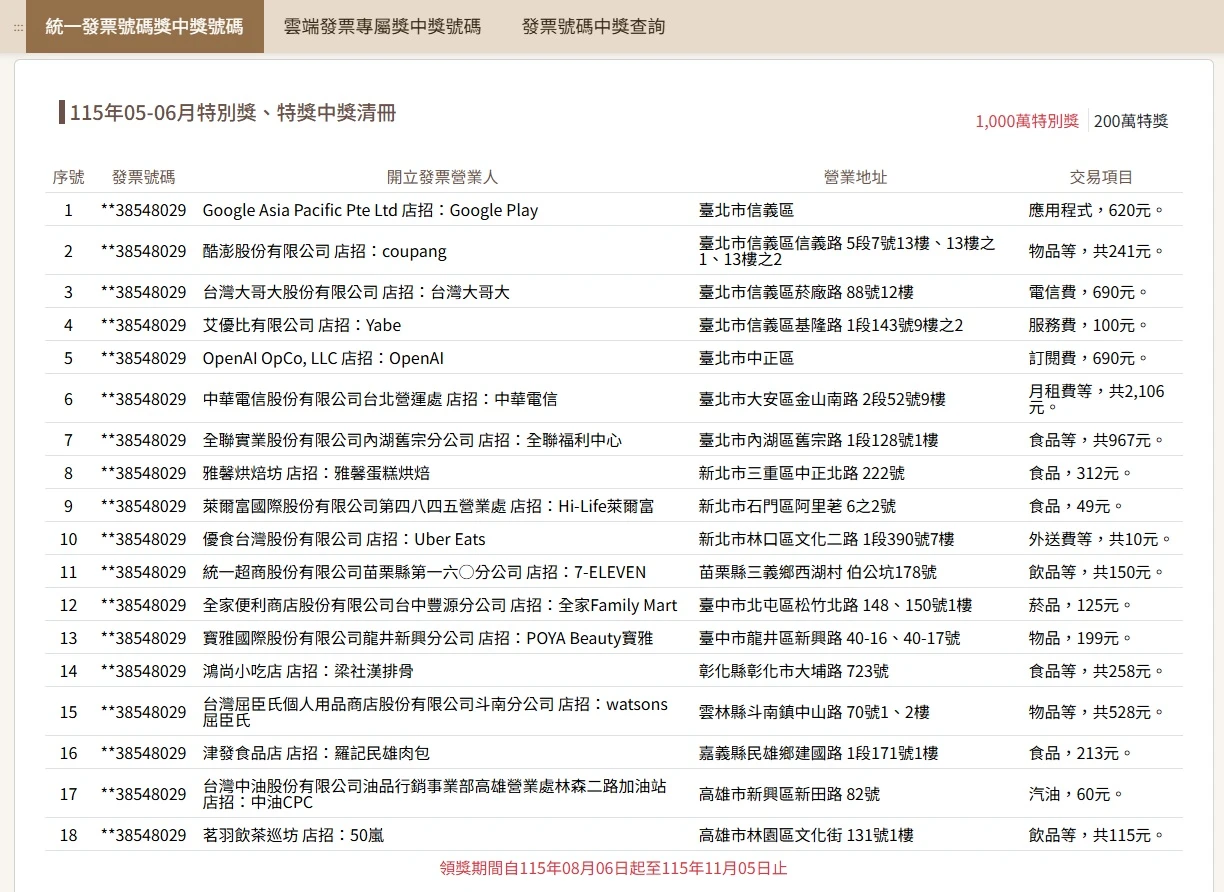
神人還說,發票的隨機碼可透過線上發票查詢系統,利用AI機器人去跑出,由於只有4位數,排列組合最多一萬組,不用幾個小時就能搞定。一旦在線上確認隨機碼後,就可以前往超商印出中獎發票冒領。
🔗 延伸閱讀《「天選之人」連中2期千萬被拒領 貓膩曝光!神人破解漏洞:數小時就到手》
財政部對犯罪手法「百思不得其解」 卻稱領獎機制未被破解
由於爆發史上首宗集團冒領發票案,財政部20日召開記者會,財政資訊中心副主任謝明峯指出,其中1張千萬發票已有實際中獎人出示憑據領獎,證實全案為冒領。但對於集團如何破解領獎機制,賦稅署署長樓美鐘則強調,「兌獎機制並未被破解」,不過集團究竟如何取得中獎發票資訊,財政部仍「百思不得其解」。
🔗 延伸閱讀《天選之人假的!澎湖男拿假證明聯詐領發票 財部扣留2千萬大獎、追回18張小額獎金》
遭冒領發票多為電信事業中獎發票 需輸入20-30號碼
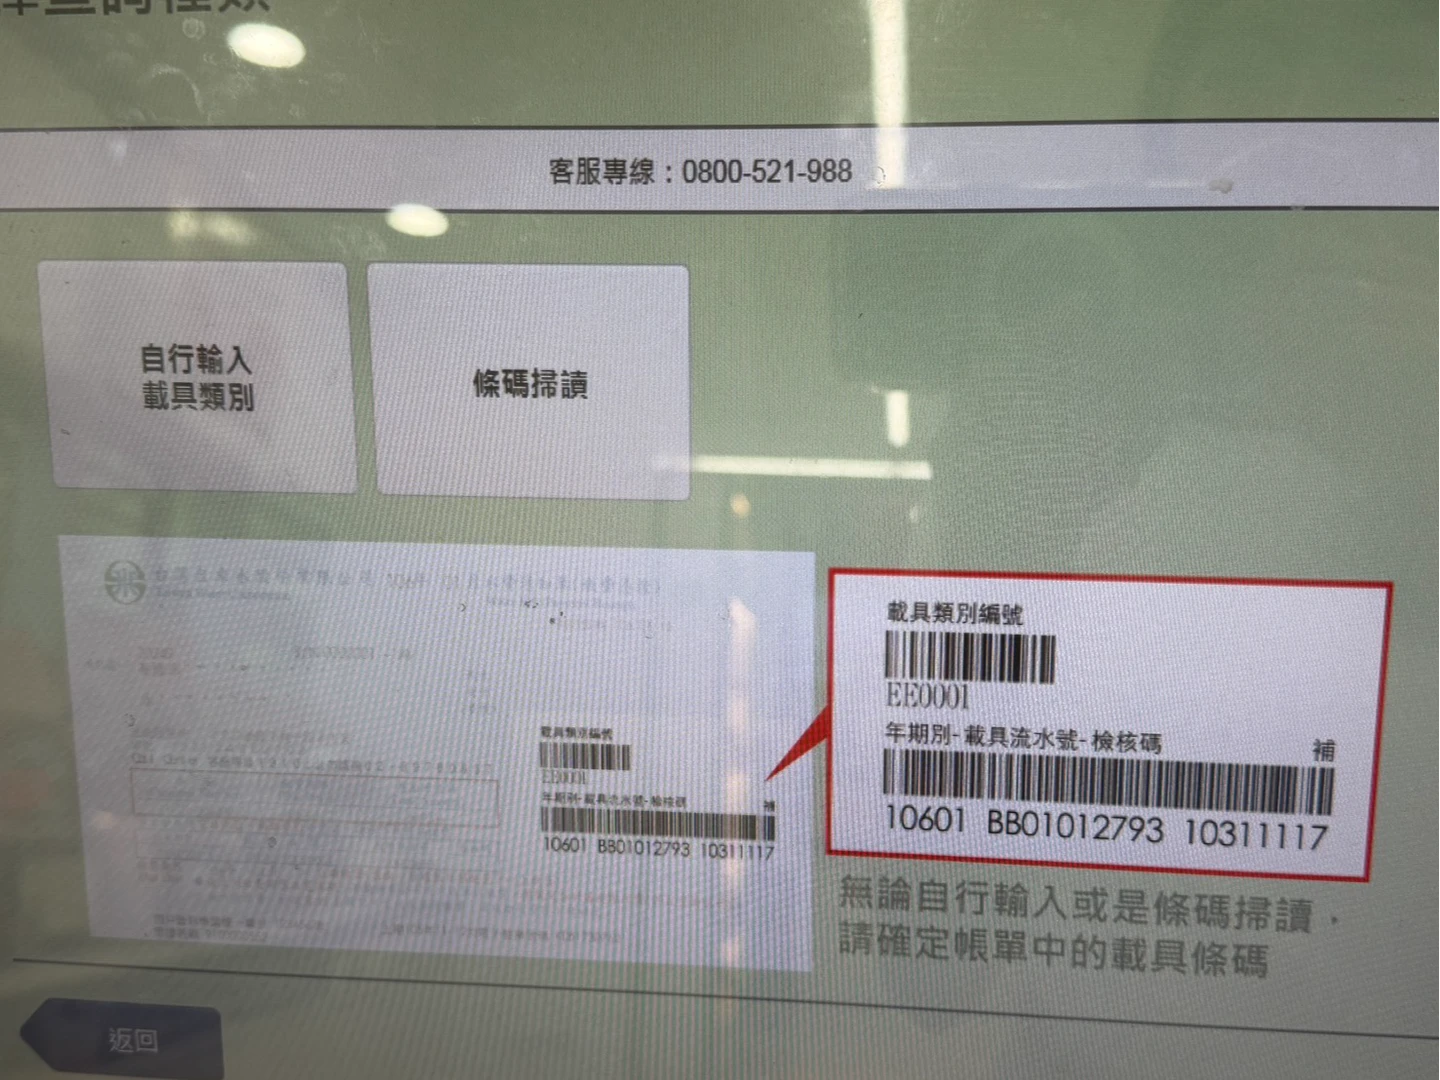
謝明峯說,這次被冒領的發票多是「特定領域」各大電信事業的中獎發票,僅一張為Uber開出,研判集團成員取得公用事業帳單上的載具資訊去冒領,謝明峯解釋,電信公司等公用事業的帳單若要領獎,資訊相當複雜,有三段條碼,且大概有20到30碼,並不涉及發票號碼和隨機碼,究竟集團如何取得帳單資訊,待仍待檢警調追查。
至於私人企業的雲端發票,謝明峯指出,因每個機構領獎方式不同,是否為網友揣測的手法,此部分無法回答。但強調目前清查並未發現駭客入侵狀況,且有設有重複領獎警示機制,目前並未發生重複或大規模領獎,評估目前領獎機制仍屬安全。
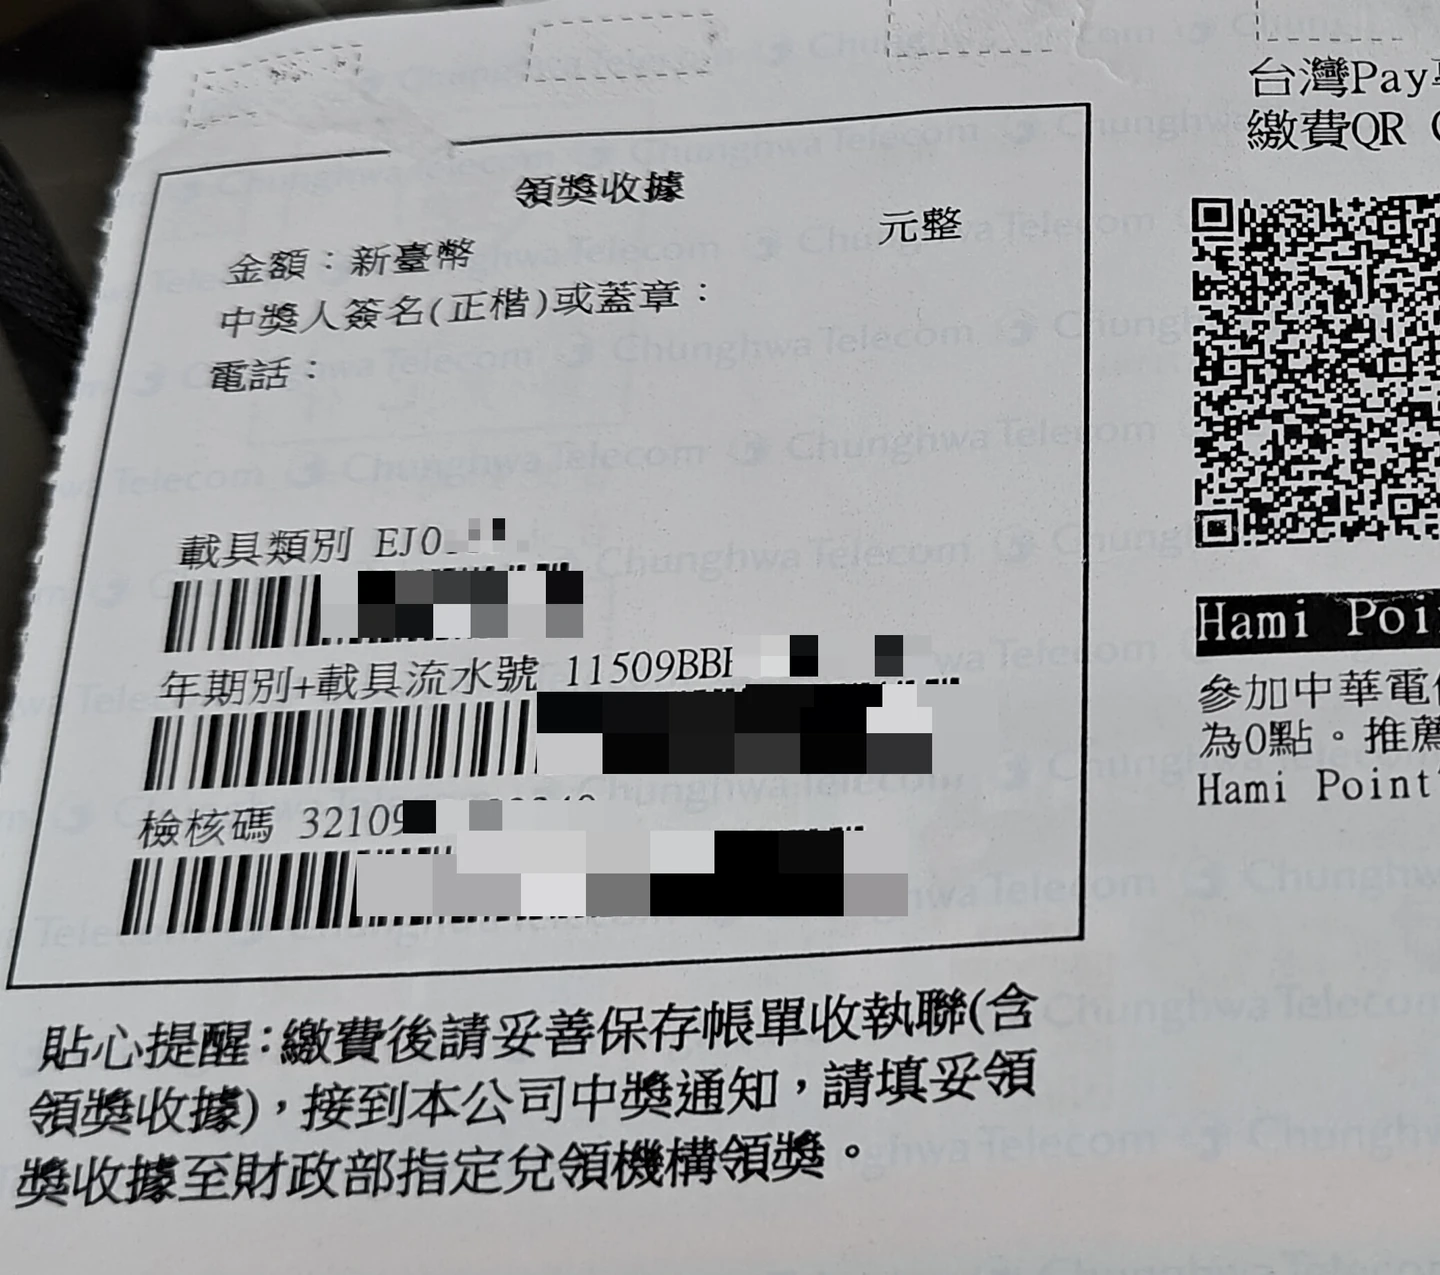
據了解,若要列印中獎的電信帳單,到ibon要先選擇「電子發票(財政部)」,再選擇公用事業的類別,輸入帳單上的載具號碼、流水號、檢核碼或隨機碼等,才能列印出電子發票的證明聯兌獎。
檢警疑駭客入侵 疑仍有共犯未到案
據悉,犯案的張男等3人遭收押禁見後,澎湖縣警局馬公分局、刑事警察大隊持續分析卷證溯源追查,發現一名鮑姓志願役軍人也涉案,20日將鮑男拘提到案,檢察官複訊後認為有逃亡、串證及再犯之虞,向法院聲押,但法院認為無羈押必要,裁定10萬元交保,檢方已提起抗告。
據悉,檢警不排除有駭客入侵犯案,相關被告的手機均已送交刑事局科技犯罪防制中心還原鑑識,另全案疑仍有共犯在逃,檢警持續擴大追查。