摘要重點
1
全日空委外系統遭駭致3.78萬筆資料外洩,含1700筆護照資料,幸無金流洩漏。
2
日本外務省外網遭入侵致3600人個資恐外洩,涉900名非職員,機密內網暫無恙。
3
兩起事件調查至公布皆歷時逾月,凸顯跨境供應鏈資安通報與應變時效之隱憂。
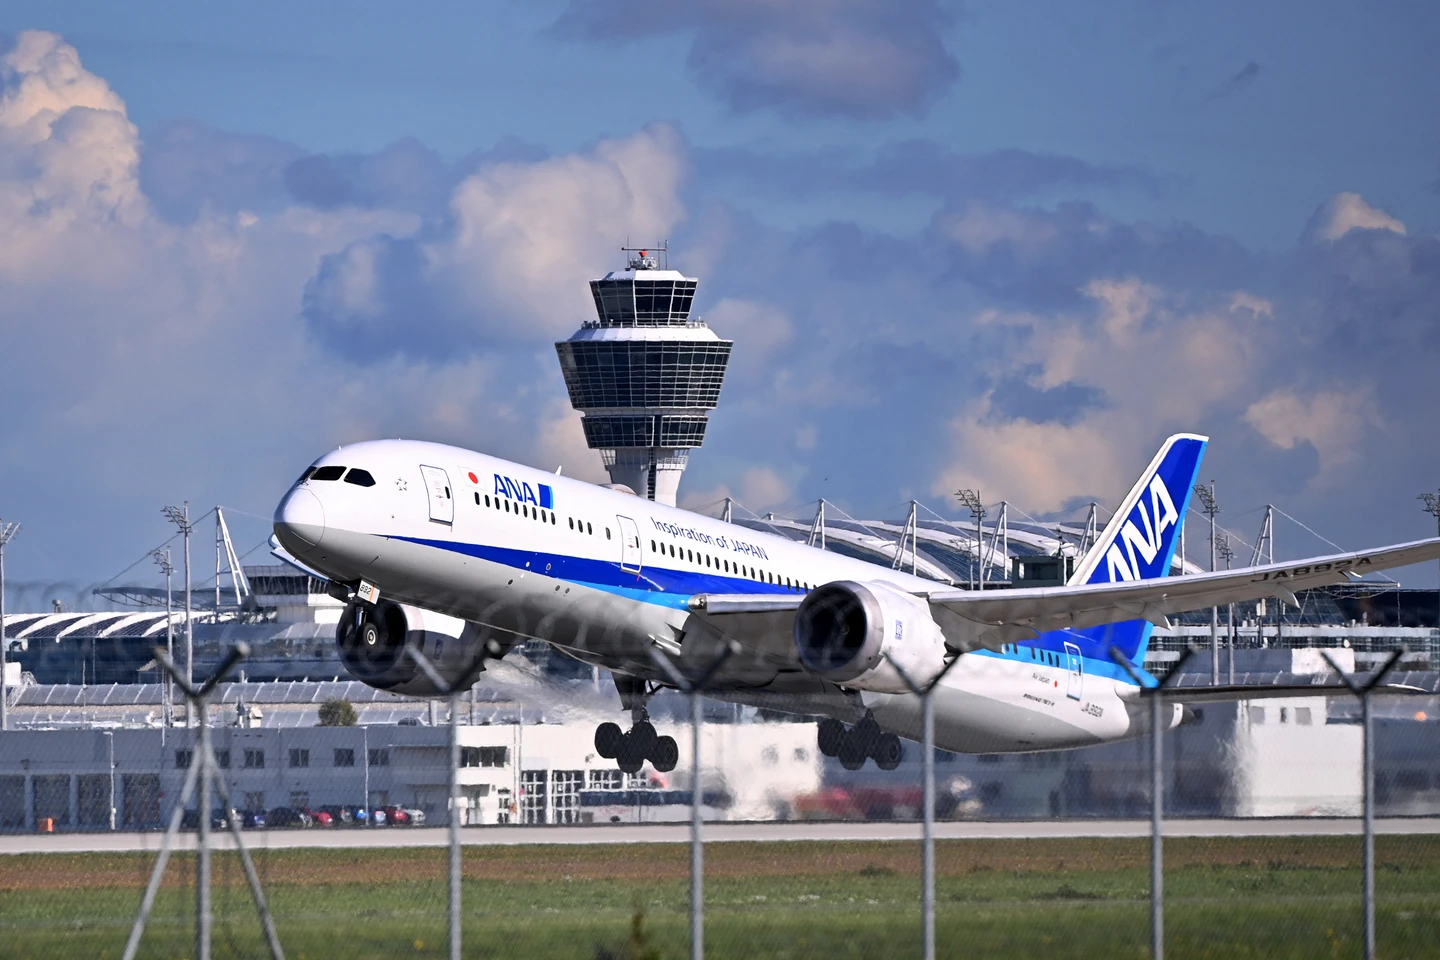
根據共同社報導,全日空10月30日宣布,其旅客預訂系統位在西班牙的委託廠商「Amadeus」,9月24日檢測到遭受外部非法存取,導致約3.78萬名客戶資訊外洩。
此次受影響的對象為2023年8月10日至2026年9月23日期間,預訂過全日空執飛航班的部分旅客。據悉外洩的資訊,包括姓名、預約編號、搭機日期、搭機區間等內容,信用卡資訊和密碼沒有外洩。
其中約1700人的資訊包含護照號碼、國籍等內容。
🔗 延伸閱讀《遊日注意!樂天旅遊爆260萬筆個資外洩 逾3.6萬筆信用卡資料恐流出》
🔗 延伸閱讀《台日無印良品網購均遭駭!去年4月起至今的消費個資外洩 日本受害客戶2700萬筆》
外務省遭駭:3600人個資恐洩
另一方面,公家單位的網站也傳出遭駭。
日本外務省30日表示,該部門用於和外部溝通的網路遭到非法存取,約3600人的姓名、電子郵件地址等個人資訊可能已外洩。
其中約900人的部分為職員以外人員的資訊。
外務省遭駭 高度機密未外洩
外務省表示,此次非法訪問是在7月27日查明。經過與專業機構調查,已查明存在外洩的可能性。目前尚未發現高度機密的資訊外洩,以及個人資訊被濫用等二次受害。
報導指出,外務省網路分為兩個系統,關於其中用於職員之間對高度機密資訊進行溝通的網路,尚未發現遭到非法訪問的情況。