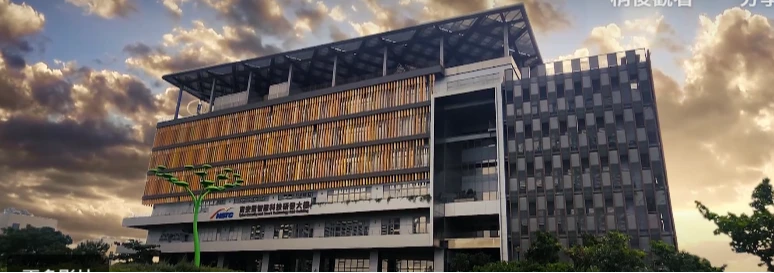
資安院由數發部監督 支援政府機關資安防護
起訴指出,資安院是政府為提升國家資通安全科技能力、推動資通安全科技研發級應用,於2023年1月設立,監督機關為數位發展部,經費來源以政府核撥、資助及受託科技研究計畫收入為主,因資安院承接國家核心科技研究計畫,並支援具有特殊敏感之政府機關資通安全防護工作,該院人員都要簽署保密切結書,公文系統除了有資安院人員姓名、出生年月日、國民身分證統一編號、健保級距等個人基本資料,公文內容與相關附件還包含安全查核及核心科技研究計畫等「密等」以上資料。
但彭敏君於2024年1月擔任前瞻中心研發組經理時,無意間從資安院人事系統漏洞取得全院人員個人資料,隨即傳LINE告訴時任研發組總監許世璋,許男2025年1月認為資安院各項專案計畫的經費管理效能不彰,向時任資安院院長林盈達建議由前瞻中心開發新型財務管理系統,但未獲林院長同意。
🔗 延伸閱讀《資安院爆內鬼集體竊密!違法下載藏「許願池」 前瞻中心副主任20萬交保》
總監建議開發新型財務管理系統 被打槍竟植入爬蟲程式
許世璋的建議被打槍後,竟與彭敏君謀議利用資安院網站系統的權限控管漏洞,以自動化方式每日擷取資安院流程表單系統資料,以掌握前瞻中心在採購不同階段的經費動支狀況,並指示部屬製作專供入侵資安院流程表單系統、人事系統的「爬蟲程式(Crawler)」,也就是自動上網抓取網頁資料的機器人程式,以排程方式從流程表單、人事系統定時爬取並下載資料。
檢察官調查後認定爬蟲程式撈取資料次數多達20萬7938次,每次間隔時間約2.6秒,佔全體職員讀取比例85%,損害資安院對於人事、流程表單、公文系統的資料管理。
北檢今依《個資法》非法蒐集、處理、利用個人資料罪、《刑法》利用電腦系統漏洞而入侵他人電腦設備罪、無故取得他人電腦設備電磁紀錄罪、製作專供妨害電腦使用之電腦程式罪,起訴彭敏君、許世彰和2名副研究員丁柏楓、李昱勳共4人,審酌4人素行良好,為處理經費結報而一時失慮,逾越權限犯案,且尚無證據顯示有內部資料外洩,若4人於後續審判中坦承犯罪,建請法院審酌資安院意見及4人犯後態度,量處適當之刑,給予自新機會。