柏文啟動4項應變措施
柏文今天指出,平台委外服務廠商目前尚無法釐清受影響資料的確切範圍。不過,公司近期陸續接獲線上會員反映,疑似有第三方不當取得資料後,透過電子郵件聯繫消費者;經比對郵件內容,確定與公司電子商城的訂單資訊相關。
柏文表示,接獲通知後已依個資事故通報及處理流程召開應變會議,並採取包含必要防護措施,降低事件影響,也已主動向相關主管機關完成通報。
柏文說明,已要求委外服務廠商儘速釐清事件原因、確定訂單資料受影響範疇,並進行資安檢視與必要強化。另外也透過電子商城官網、線上會員Email及簡訊全面發布防詐騙提醒。
若消費者實際受損、柏文允助求償
柏文也說明,截至目前對公司財務及業務並無重大影響。
至於針對後續風險管理,柏文指出已要求委外廠商重新檢視資安疑慮與相關風險,實施改善措施並持續強化監督機制。同時,公司將持續受理線上會員的個資事件反映;若後續有會員因此事件遭受實際損害,也將協助線上會員提出求償,全力維護消費者權益。
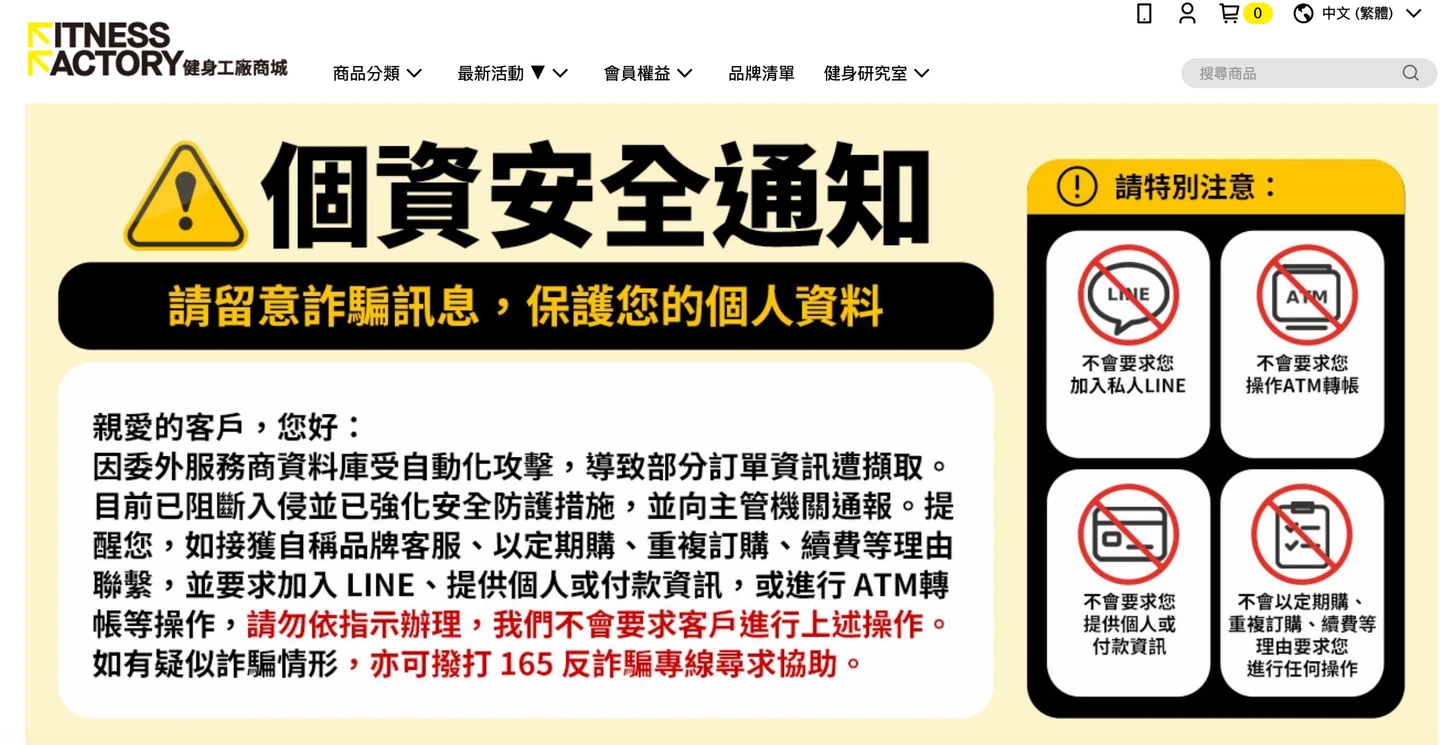
健身工廠商城官網也公告,因委外服務商資料庫受自動化攻擊,導致部分訂單資訊遭擷取。目前已阻斷入侵並已強化安全防護措施,並向主管機關通報。並提醒若接獲自稱品牌客服、以定期購、重複訂購、續費等理由聯繫,並要求加入LINE、提供個人或付款資訊,或進行ATM轉帳等操作、請勿依指示辦理,如有疑似詐騙情形,也可撥打165反詐騙專線尋求協助。