摘要重點
路透社報導,世界各國政府出於安全考量關閉部分網站,網站營運商也爭分奪秒保護系統。
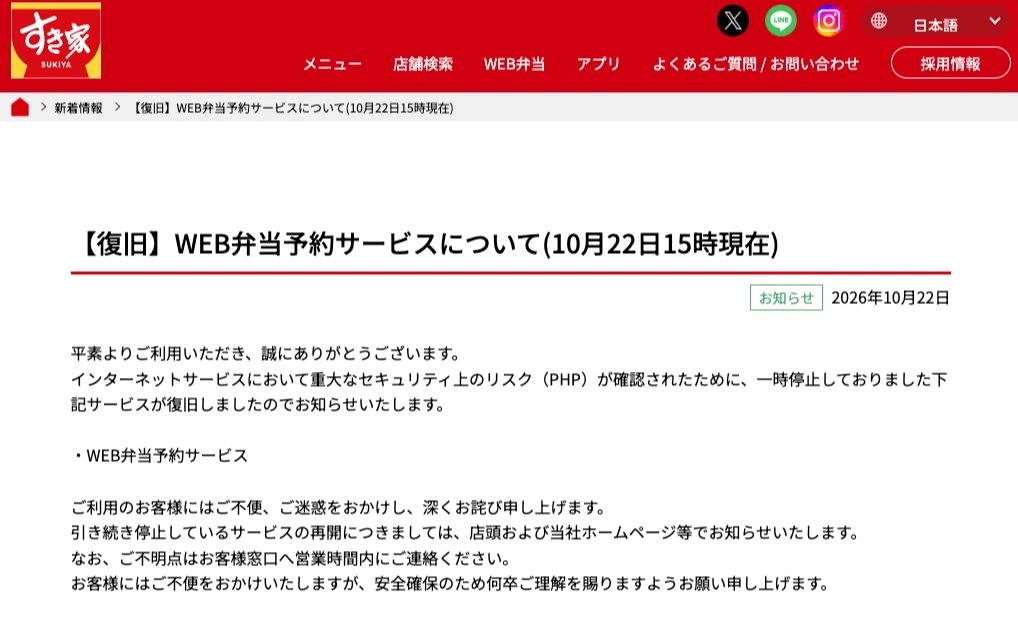
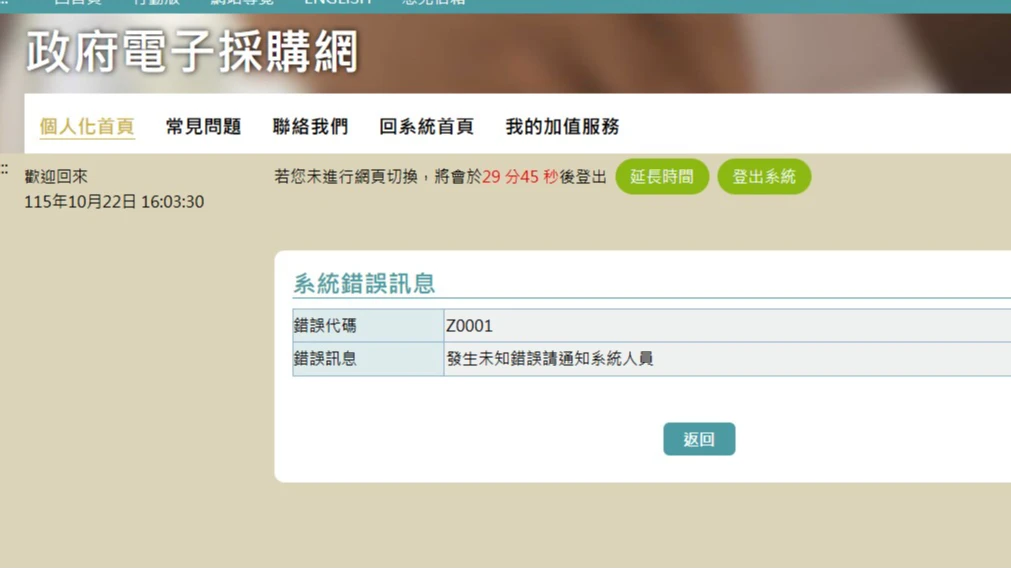
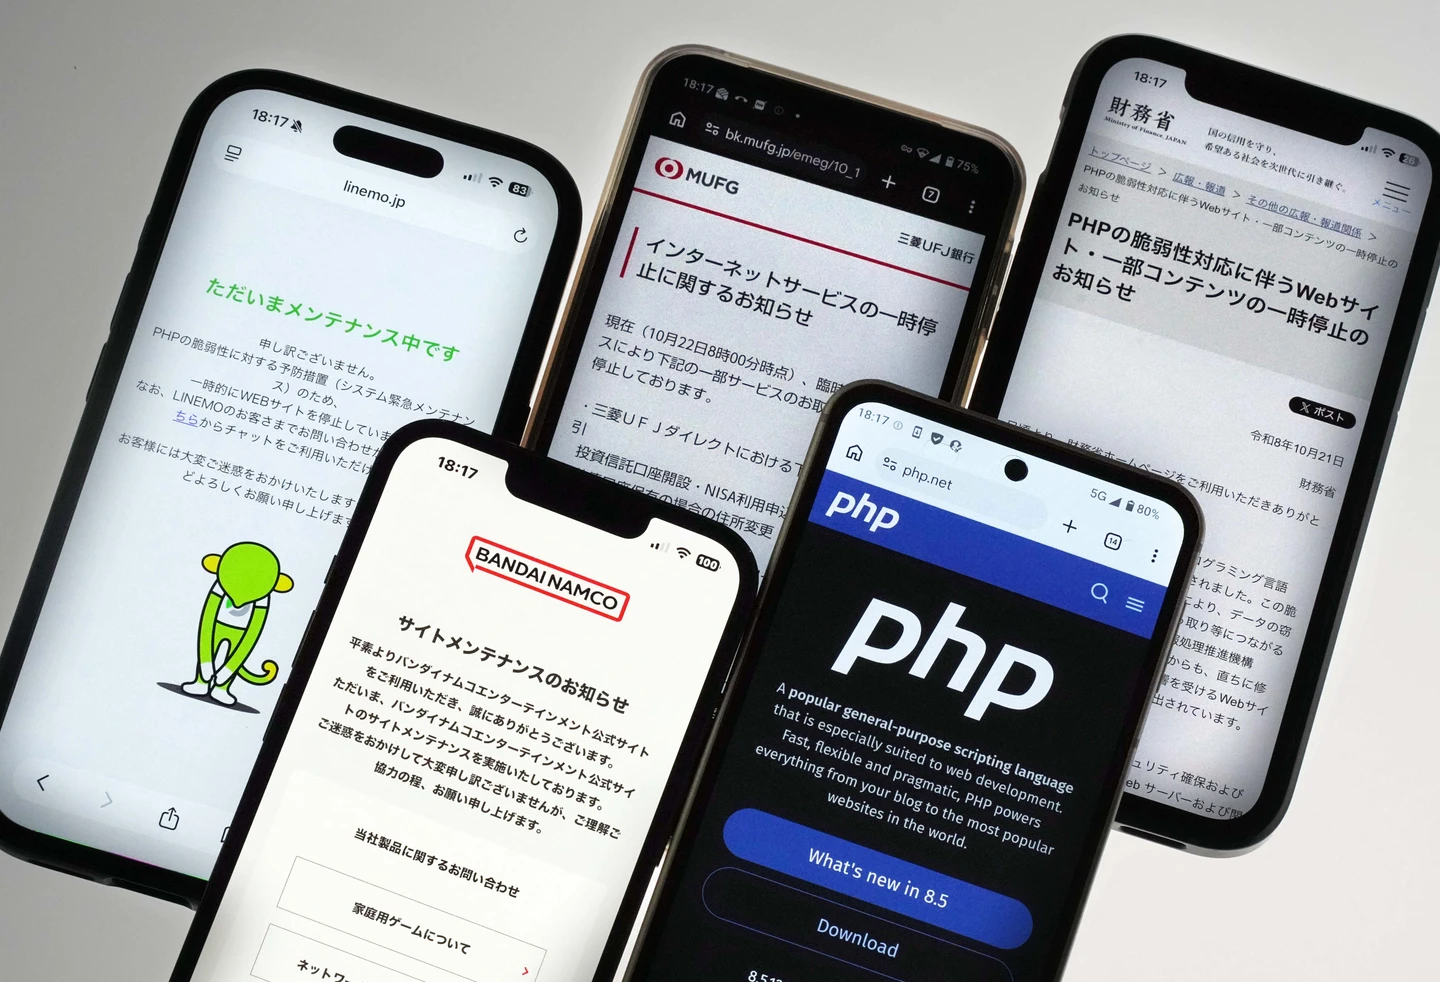
從東京到赫爾辛基,銀行、航空、鐵路、稅務和政府服務緊急關閉網站,標誌著PHP這款維持網路運作數十年的程式設計工具,承受最嚴峻的考驗,也暴露政府和企業對鮮為人知的程式碼的依賴程度之深。
微軟執行長納德拉(Satya Nadella)22日在德國的活動上說:「我已經很久很久沒看過這種狀況了。」他指出,此事件顯示,隨著系統日益複雜,打造能夠安全且持續維護的軟體更加重要。他說:「我知道,對於所有IT和安全人員來說,這都是漫長的一天一夜。」
PHP緊急修補 防駭客透過AI利用漏洞
PHP是網路基礎架構的關鍵,與HTML、Python同為關鍵的電腦程式語言。PHP開發團隊21日針對潛藏多年、直到最近才被人工智慧(AI)揪出的漏洞發布修補程式,並呼籲使用者「立即更新」。
比利時網路安全公司Aikido Security的共同創辦人勞倫斯表示,在修復程式發布之前,這些漏洞的細節就已經被公開,此後也出現攻擊報告。她說:「各公司都在爭分奪秒更新系統,以防攻擊者透過人工智慧(AI)技術利用這些漏洞。這就是這場競賽的全部意義所在。」
🔗 延伸閱讀《全球7成網站使用!「PHP」被AI揪重大漏洞 駭客恐接管、多國網站急關閉》
🔗 延伸閱讀《全球7成網站拉警報!PHP驚爆重大漏洞恐遭奪權 國內可能受影響規模曝》
漏洞曝光引爆數百萬次駭客狂攻
據雲端服務公司Cloudflare和亞馬遜稱,隨著各公司和政府部署修補程式並出於預防目的暫停網站訪問,駭客攻擊嘗試數量激增至數百萬次。Cloudflare執行長普林斯(Matthew Prince)21日晚間在社群網站X平台發文指出,在漏洞公開宣布前的10個小時裡,就已經偵測到數千次利用該漏洞的網路攻擊。
而「在宣布後的45分鐘內,這一數字躍升至數萬次,2小時內達到數十萬次,而現在已達到數百萬次。」亞馬遜也表示,發現漏洞已被廣泛利用。
重大漏洞難破解 暫無大規模損害報告
所幸,專家和業內人士表示,幾乎沒有收到任何大規模損害的報告。美國財經頻道CNBC報導,英國軟體安全公司 Sophos威脅研究副總裁史密斯(Don Smith)說:「在我們所有的終端監測數據中,只發現了幾起真正的攻擊嘗試。」史密斯認為,這些漏洞比人們最初預想的更難利用,所以這可能是個緩慢的過程。
據了解,研究人員8月份發現兩項破壞性極強的軟體漏洞,隨後跨越國界和學科,共同開發修復程式,並於21日上午向全球發布。儘管專家表示,有大量證據表明,駭客一直不懈掃描這些漏洞,尋找利用它們攻擊目標的方法。
但CrowdStrike、ESET、Google威脅情報小組、Huntress、Palo Alto Networks、Recorded Future、SecureWorks、Sophos 和 Trail of Bits等9家行業領先公司的研究人員和發言人向 NBC新聞表示,截至22日晚間,尚未發現任何成功的網路攻擊。
網路安全研究和諮詢公司Trail of Bits執行長圭多(Dan Guido)表示,雖然該漏洞本身在理論上具有毀滅性,但從技術上講,它很難被破解。