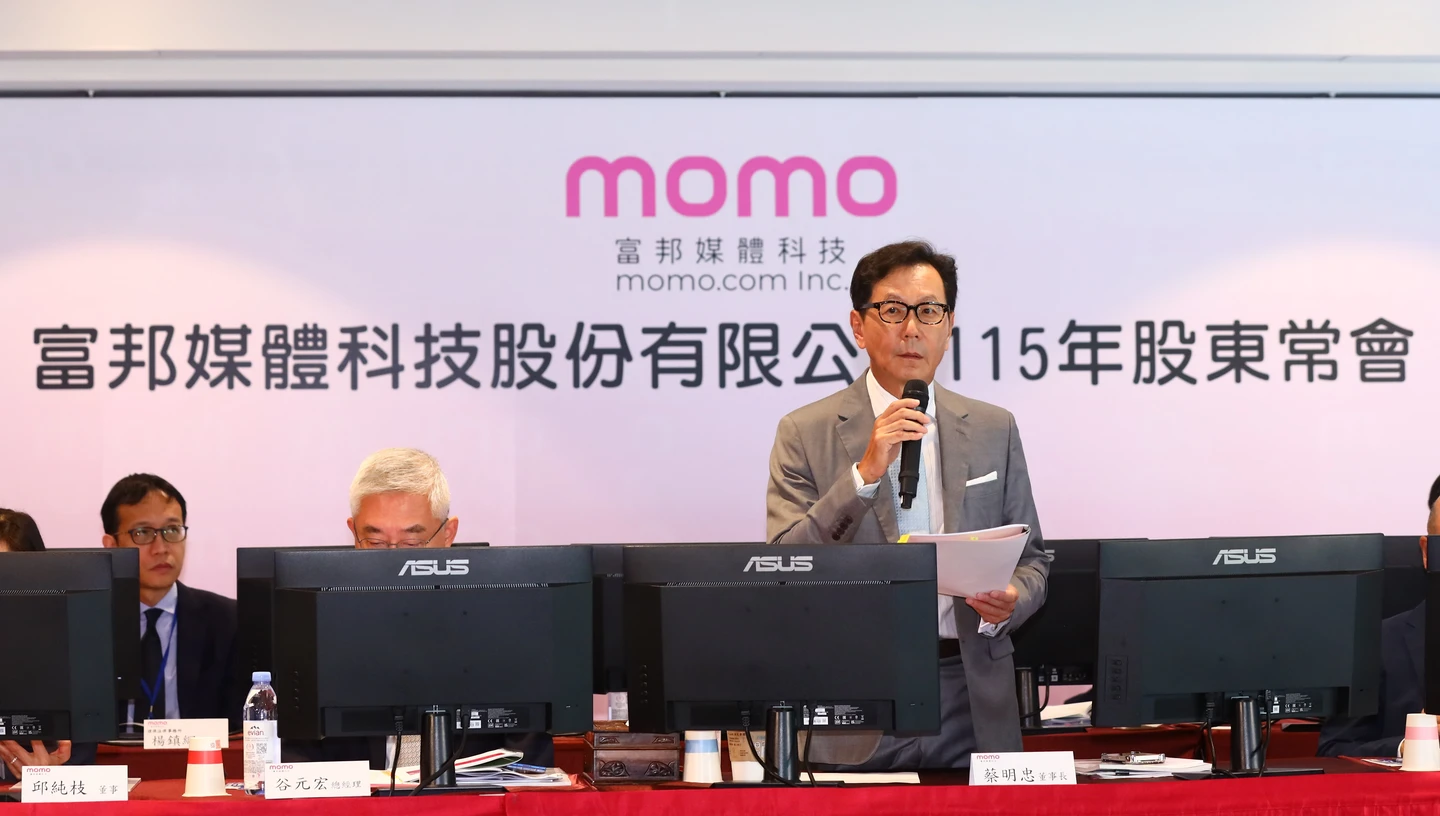
早盤股價下挫逾4%
momo富邦媒今股價開盤後開高走低,早盤最低來到215元,下跌9元或4.02%。
已通報主管機關及受影響客戶、將引進外部資安專業資源協助進行數位鑑識及事件調查
momo指出,公司已依相關規定辦理主管機關通報,並將主動通知疑似受影響顧客,提醒提高防詐意識,留意不明來電、可疑簡訊及不明連結,以維護自身權益。
另外,後續也將引進外部資安專業資源協助進行數位鑑識及事件調查,並持續強化資訊安全防護機制。預計可能損失或影響方面,momo強調,經初步調查,本次事件涉及mo店+服務出貨資料遭未經授權存取,依目前調查結果,確認未涉及會員帳號密碼、信用卡號或其他付款資訊。
🔗 延伸閱讀《momo前3季EPS達7.02元 moPro改版助陣、雙11旺季業績上看兩位數》
🔗 延伸閱讀《momo啟動實習生計畫!產學合作10年逾5成轉正職 今年串聯北中南8個校系》
🔗 延伸閱讀《假冒全家、momo寄「發票中獎4千元」 業者:詐騙信勿點》

將持續進行事件調查及影響範圍確認,並視調查結果採取必要改善措施
momo提到,公司已採取相關應變及強化措施,目前公司各項主要營運系統及電子商務服務均維持正常運作,本事件目前對公司營運及財務尚無重大影響。
另針對未來改善情形及未來因應措施方面,momo說明,公司將持續進行事件調查及影響範圍確認,並視調查結果採取必要改善措施,後續將全面檢視資訊系統安全管理機制,強化系統監控、權限管理及相關資安防護措施,以降低類似事件再次發生之風險。公司對資訊安全及客戶資料保護一向高度重視,將持續投入資源強化資訊安全管 理及防護能力,以維護客戶權益。如有重大進展,將依相關規定辦理公告。

電商頻遭駭客入侵數發部祭個資保護5行動 要企業72小時內通報並通知消費者
近期國內數位經濟相關企業陸續發生資安及個資事故,民眾網購留下的姓名、電子郵件、訂單等資料,恐成為駭客及詐騙集團覬覦的目標。數發部近日表示,已在第一時間掌握相關事件,並協助數位經濟業者強化資安防護及個資保護,祭個資保護5大行動,同時提醒企業,發生個資外洩事故後,應在72小時內完成主管機關通報、個別通知受影響消費者,以及查明原因、修補漏洞等工作,避免損害進一步擴大。
資安署分析,駭客取得真實訂單資料後,可能利用消費者對品牌及購物紀錄的信任,設計更具迷惑性的詐騙手法。近期出現的案例,就是詐騙者冒用品牌商名義寄送電子郵件,信件主旨冠上購物網站名稱,並帶入正確的消費者姓名、電話、地址及購買商品等資訊,讓收件人誤以為是業者正式通知。
詐騙郵件通常謊稱消費者誤設每月定期訂閱,或將原本單筆訂單設定為分期扣款,甚至以「金額乘以12期」等說法製造恐慌,再誘導消費者加入假客服LINE帳號,聲稱可以協助取消訂閱、解除扣款,實際上卻要求民眾操作ATM、網路銀行,或提供信用卡號及簡訊驗證碼,藉此騙取金融資料及財產。
資安署強調,消費者收到類似通知時,切勿因為信件內容包含真實訂單資料就輕信,更不要點擊信件中的連結、加入陌生LINE帳號,或提供個人及金融資訊。如有疑問,應透過品牌官方網站或原有客服管道查證。