中小企業在短時間內完成全面盤點與修補並不容易
TrendLife™分析,此次PHP漏洞(CVE-2026-109618與CVE-2026-109619)皆與記憶體管理問題有關,攻擊者可能在未經身分驗證的情況下遠端執行惡意程式碼,造成資料遭竊、檔案遭竄改或服務中斷。
未及時完成更新的網站正處於高風險的空窗期;而這對專注本業經營的中小企業,要在短時間內完成全面盤點與修補並不容易。
TrendLife PHP漏洞急救包如何運作
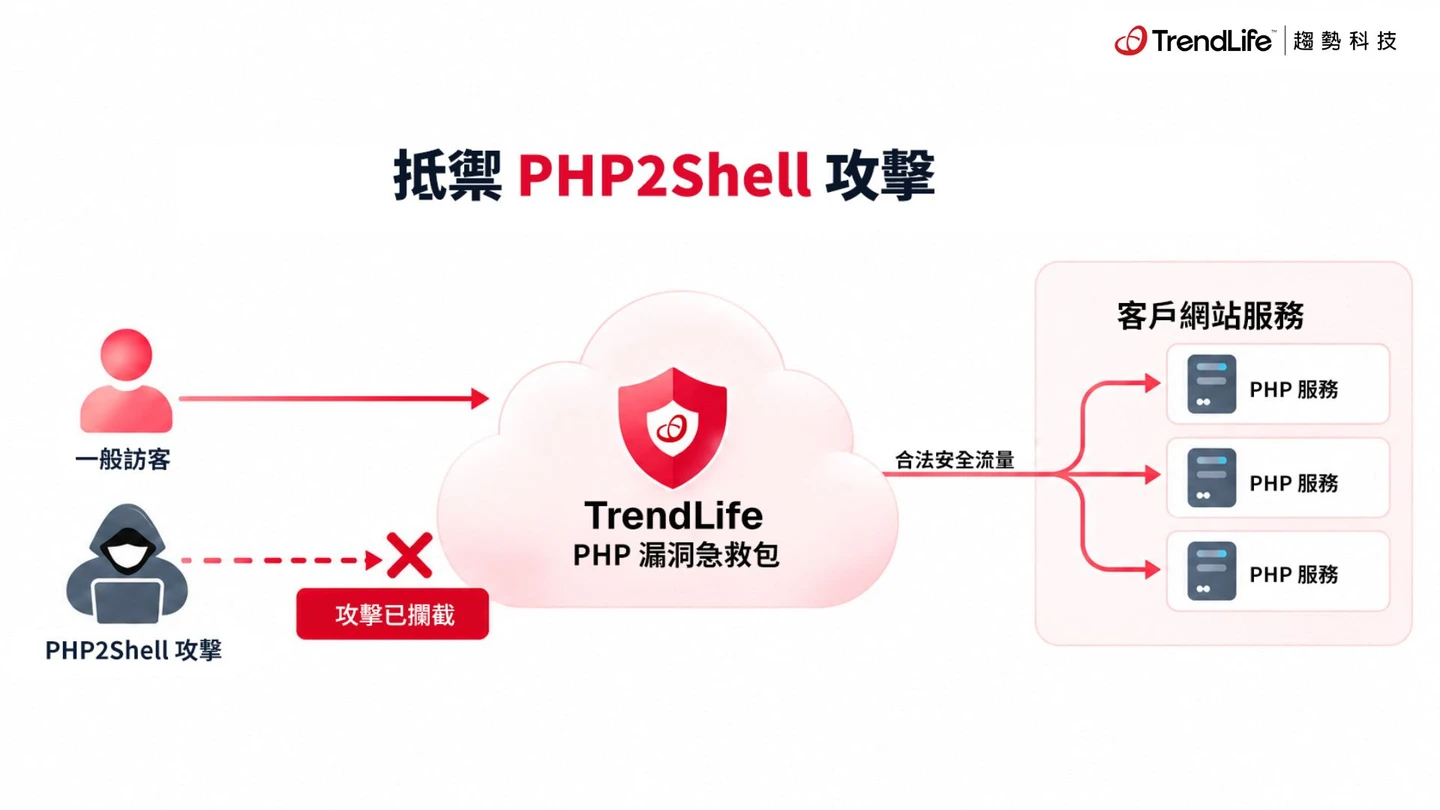
TrendLife PHP漏洞急救包採用代理(Proxy)架構,部署於網站之前,作為對外流量的第一道防線,在有心人士的惡意請求抵達伺服器之前即予以攔截,協助防範PHP2Shell等已知PHP攻擊手法。其防護規則特別針對PHP、WordPress與Laravel網站最佳化,並具備以下特點:
託管式防護:設定簡單、由TrendLife代管維運,無需自行調校規則。
多網域防護:單一服務可保護多個網域,同一網域下最多10組主機名稱。
內含免費SSL憑證:自動簽發並續期,無額外費用(亦可沿用自有憑證)。
30分鐘、3步驟快速上線:新增網站、驗證網域擁有權、開啟防護,約30分鐘完成設定。
🔗 延伸閱讀《PHP安全漏洞招致駭客嘗試攻擊數百萬次 慶幸!專家:暫無大規模災情》
🔗 延伸閱讀《PHP驚爆兩大「9.2分」高危漏洞!攻擊碼已公開 趨勢科技籲企業速修補防奪權》
🔗 延伸閱讀《全球7成網站拉警報!PHP驚爆重大漏洞恐遭奪權 國內可能受影響規模曝》
陳怡樺:提供7天免費PHP漏洞防護急救包快速佈署多層保護方案
趨勢科技執行長陳怡樺表示,PHP漏洞波及全球各大、中、小型企業與民眾生活,其中又以仰賴網站營運的中小企業衝擊最為直接,網站一旦受影響就可能面臨服務中斷、無法接單與資料外洩的風險。
由於此次PHP的影響關連不同的地方,不只是修補一個地方就能完成補洞,因此趨勢科技工程師特別徹夜加班依據數十年經驗所熟知駭客的手法,提供這個PHP漏洞的防護急救包,提出可以快速佈署的多層保護方案,包括在網路層架構流量檢驗,攔阻攻擊,同時在端點佈署防護,以阻止惡意程式的植入,造成更多的損害,也因此爭取更多時間讓修補過程可以更完整安全。