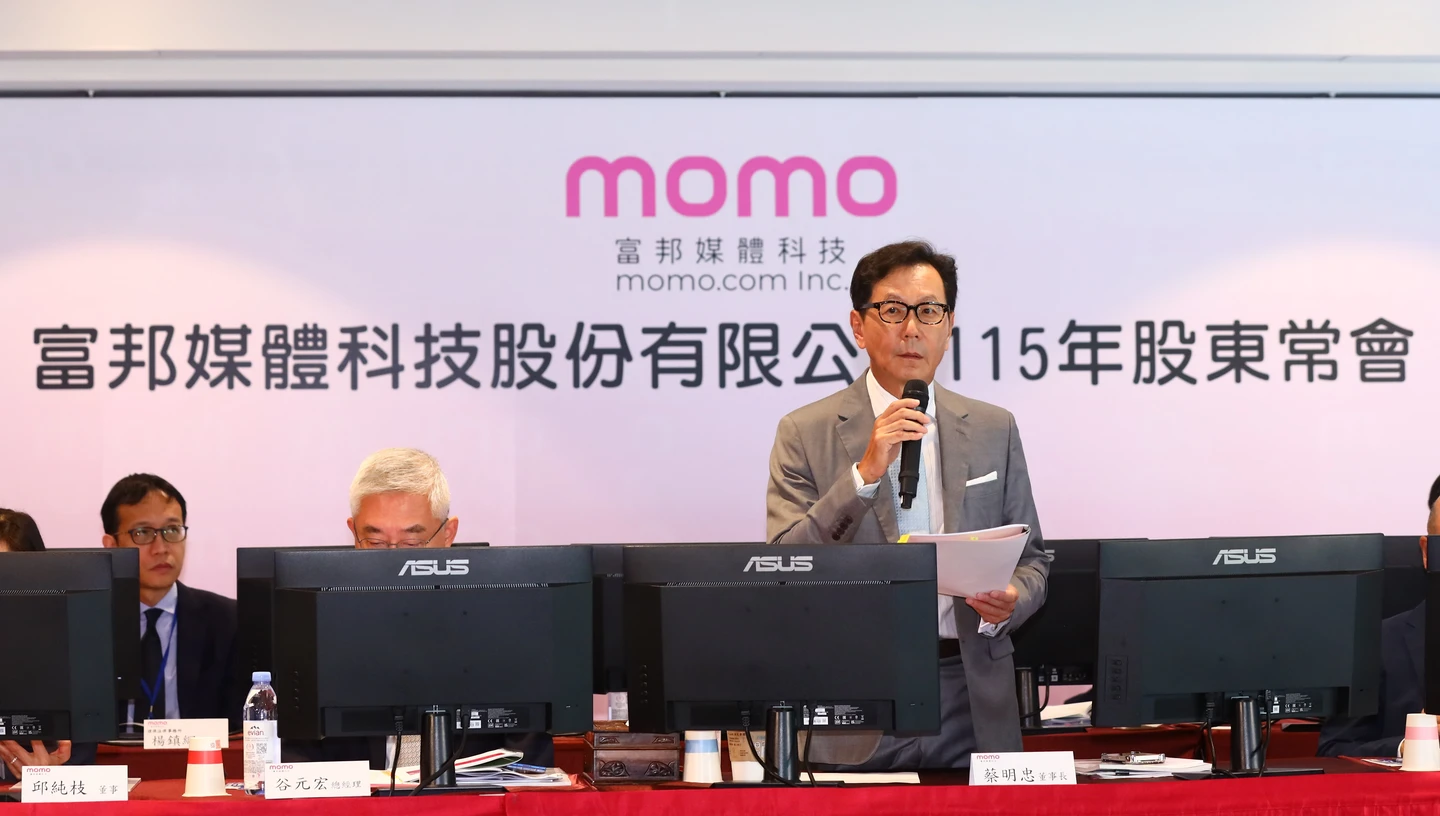
momo爆資安疑雲!「mo店+」出貨資料遭非法存取 早盤股價一度挫逾4% 【記者蕭文康/台北報導】momo富邦媒(8454)今發布重大訊息說明,公司透過資安監控發現mo店+服務出貨資料發生疑似資安事件。經初步調查,部分出貨資料遭未經授權存取。公司於發現異常後,已立即啟動資安應變機制,採取相關防護措施,包括隔離受影響系統、強化監控及存取管控機制,並持續進行事件調查及影響範圍確認。 2026/11/19 10:38 財經 產業脈動
Java驚爆「Java4Shell」9.2分重大漏洞!恐遭遠端奪權 資安署急籲政企速修補 【記者蕭文康/台北報導】數發部資通安全署今表示,美商甲骨文(Oracle)釋出緊急安全性更新,修補一項影響Java開發環境(JDK)的嚴重漏洞,編號為CVE-2026-114938,又稱「Java4Shell」,其漏洞嚴重度評分(CVSS v4.0)高達9.2分。由於此軟體普遍應用於政府機關與企業網站及核心開發流程,且廣泛應用於JSP、servlet等網站開發技術,攻擊者在未經身分驗證下即可取得系統主控權或導致服務中斷。 2026/11/19 09:40 財經 政策法規
電商頻遭駭客入侵!數發部祭個資保護5行動 要企業72小時內通報並通知消費者 【記者蕭文康/台北報導】近期國內數位經濟相關企業陸續發生資安及個資事故,民眾網購留下的姓名、電子郵件、訂單等資料,恐成為駭客及詐騙集團覬覦的目標。數發部今表示,已在第一時間掌握相關事件,並協助數位經濟業者強化資安防護及個資保護,祭個資保護5大行動,同時提醒企業,發生個資外洩事故後,應在72小時內完成主管機關通報、個別通知受影響消費者,以及查明原因、修補漏洞等工作,避免損害進一步擴大。 2026/11/11 16:29 財經 政策法規
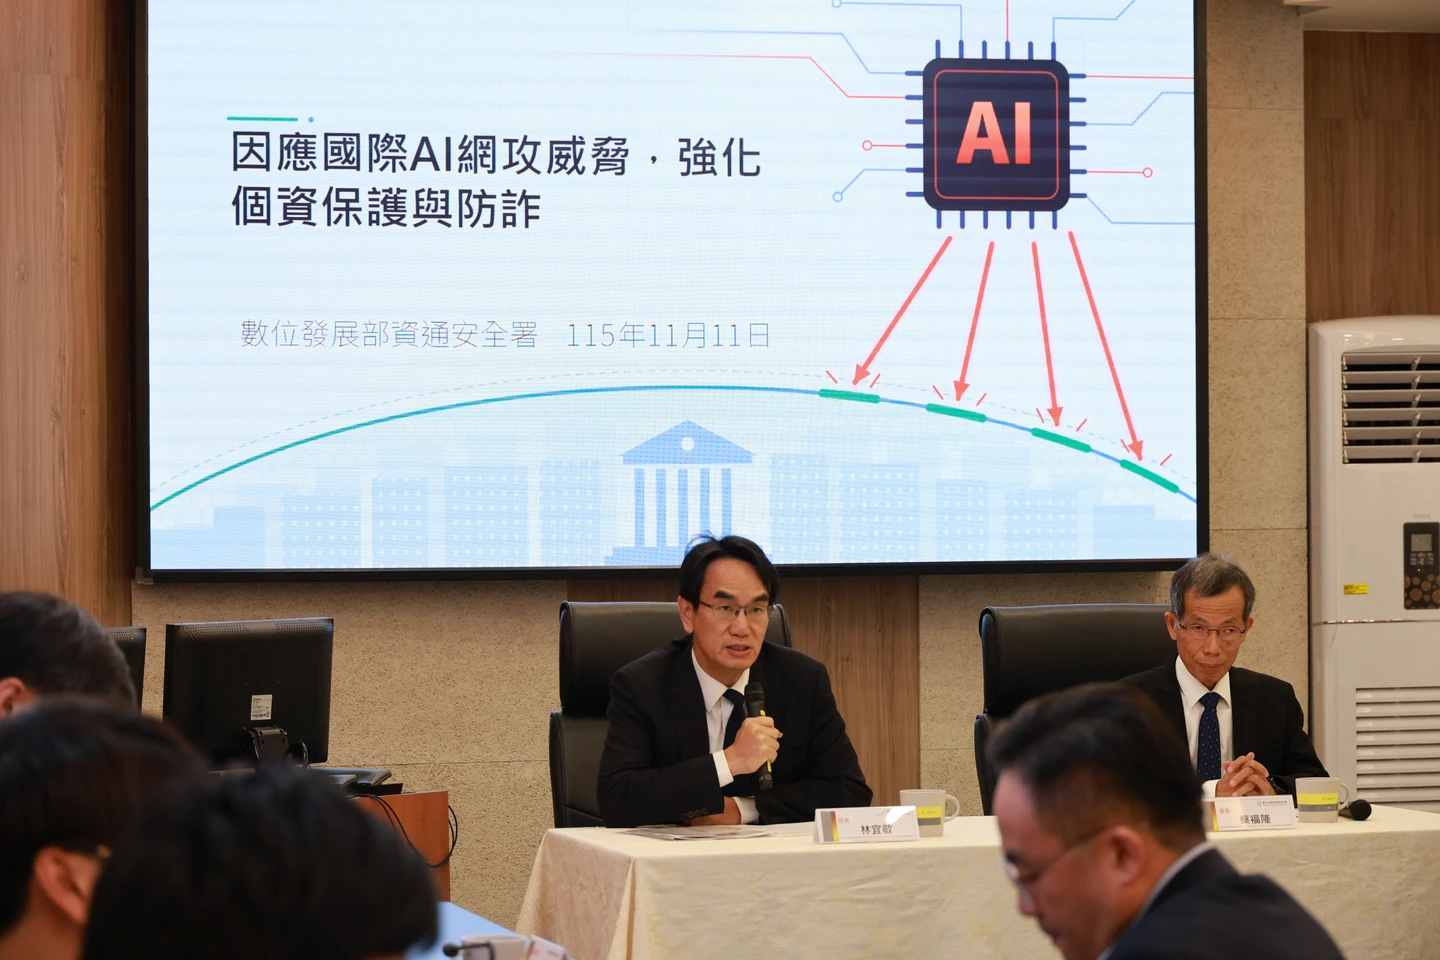
不只91APP!數發部證實5家大規模企業也遭駭 正全力協助 【記者陳力維/綜合報導】立法院交通委員會審查預算之際,面對近期國內多家大型企業遭駭及中國人工智慧攻擊工具威脅,數位發展部部長林宜敬表示,已取得Anthropic、OpenAI、Google與Microsoft等國際四大公司的AI模型協助政府部會進行資安掃描外,也將協助民間企業引進工具並「以AI對抗AI」強化防護。此外,數發部亦積極推動平台落實深偽影像標示,並在低軌衛星通訊方面轉向與Amazon Leo接洽,以強化整體數位與通訊韌性。 2026/11/09 17:46 財經
千名候選人身份證字號被公開「32個IP讀取」 游盈隆:宏碁工程師無心疏失 【記者施智齡/台北報導】中選會「公職候選人財產申報系統」網站出包,全國1573位直轄市長、縣市長及議員候選人的身分證字號被廠商載入查詢頁面背景,個資暴露在網路上長達11天,中選會主委游盈隆今召開記者會說明,透露承包廠商是宏碁資訊公司,工程師無心疏失釀成外洩意外,幸好目前無實質損害發生。是否向廠商求償,中選會官員表示,等調查結果出來後,再依合約來辦理。 2026/10/29 16:31 政治 黨政要聞
中選會網站出包「程式設計不當」 資安署:PHP資安漏洞影響政府800個網站 【記者施智齡/台北報導】中選會「公職候選人財產申報系統」網站出包,全國1573位直轄市長、縣市長及議員候選人的身分證字號被廠商載入查詢頁面背景,個資暴露在網路上長達11天,民眾開啟非公開查詢檔案,中選會獲報後緊急下架,並啟動委外廠商疏失的調查程序。數發部資通安全署官員表示,應該是程式設計不當,造成資訊過度揭露,將協助中選會檢測網站安全、風險弱點,確保系統安全無虞。 2026/10/29 15:19 政治 黨政要聞