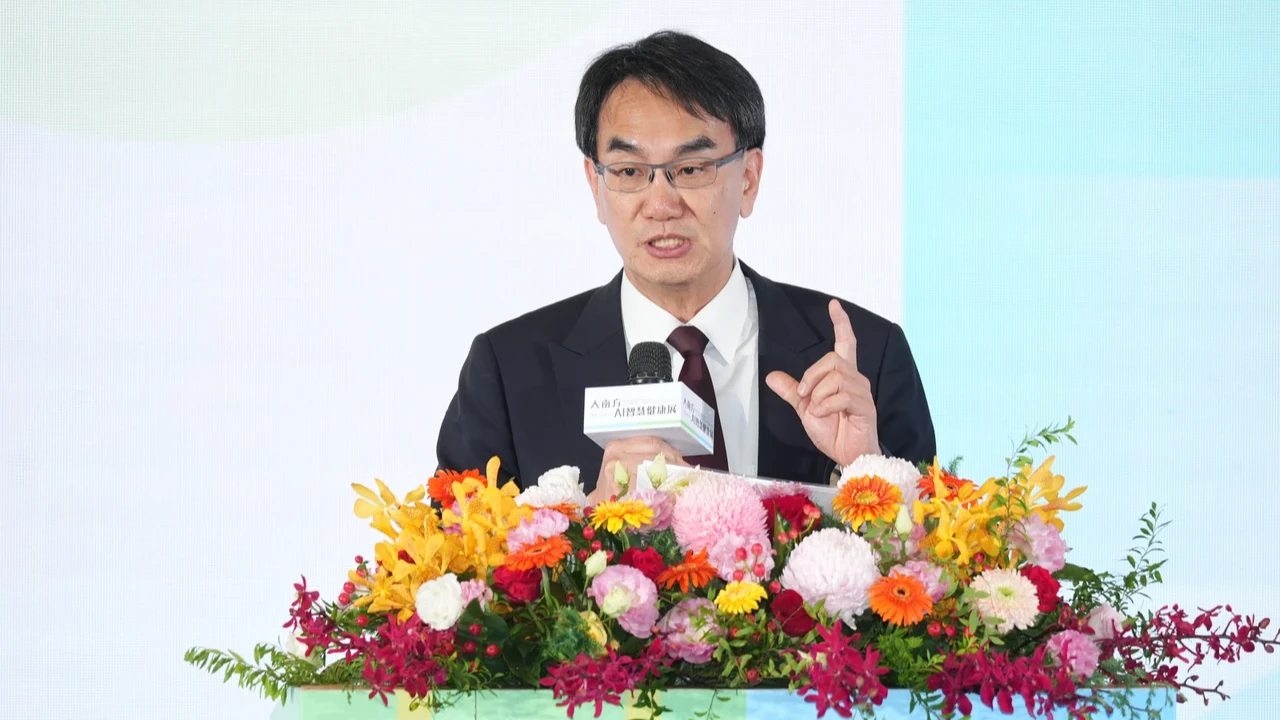
「資安颱風」襲擊全台!數發部長林宜敬致敬資安人員 鍵盤俠正拯救世界 【記者蕭文康/台北報導】數發部長林宜敬昨在颱風過後透過臉書發文,以「自然颱風」與「虛擬資安颱風」並陳的方式,描述台灣當前正面臨的雙重挑戰。他指出,太平洋上的薔琵颱風與來自虛擬世界的資安風暴同步襲來,迫使全台資訊與資安人員必須在極短時間內投入大量人力,進行軟體漏洞修補作業,呼籲社會理解與支持第一線資安從業人員的辛勞。 2026/10/25 08:30 財經 科技新知
91APP遭AI自動化攻擊!董座何英圻致歉認疏失 承諾受詐財損「全面補償」 【記者蕭文康/台北報導】91APP(6741)今日於官網公布《91APP 2026 遭受駭客攻擊事件18天調查報告》,自10月4日首次接獲客戶通報起,Commerce Cloud 其中一座訂單資料庫於10月3日11時遭受AI自動化滲透工具攻擊而被非法存取,入侵行為已於10月14日晚間11時完全阻斷。本次事件僅涉及該座資料庫,Marketing Cloud、91APP Payments與iCHEF均不受影響;遭存取的是訂單資訊,其中並不包含信用卡等支付工具資訊。91APP董座何英圻向受到影響品牌客戶與消費者致歉並承諾對經確認因本事件遭詐騙而受有財產損失的消費者,提供全面補償。 2026/10/22 18:41 財經 產業脈動
GitLab驚爆滿分10分重大資安漏洞! 資安署急籲企業學校立刻更新防駭 【記者蕭文康/台北報導】數發部資通安全署今表示,GitLab近期發布重大資安更新,修補資安風險評分達最高10分的重大漏洞CVE-2026-85706。該漏洞無須身分驗證即可遠端利用,攻擊者可能讀取GitLab伺服器上的任意檔案,且漏洞公開後已發現遭實際利用,並列入美國網路安全暨基礎設施安全局(CISA)已知遭利用漏洞(Known Exploited Vulnerabilities, KEV)清單,資安署呼籲使用相關產品的機關、學校及企業儘速完成版本更新,降低遭駭侵風險。 2026/10/02 12:48 財經 政策法規
Crowdstrike引發全球大當機!市值一夕蒸發逾3200億 女股神砸4.3億抄底 【財經中心/台北報導】網路安全公司Crowdstrike的防毒軟體更新出包,導致全球使用微軟作業系統的電腦大當機, CrowdStrike周五股價一度大跌15%,收盤重挫11%,創下2022年以來最大單日跌幅,一夜市值周發近百億美元(約3270億台幣)。 2024/07/21 08:30 財經 國際焦點