廣告
GitLab驚爆滿分10分重大資安漏洞! 資安署急籲企業學校立刻更新防駭

GitLab驚爆滿分10分重大資安漏洞! 資安署急籲企業學校立刻更新防駭

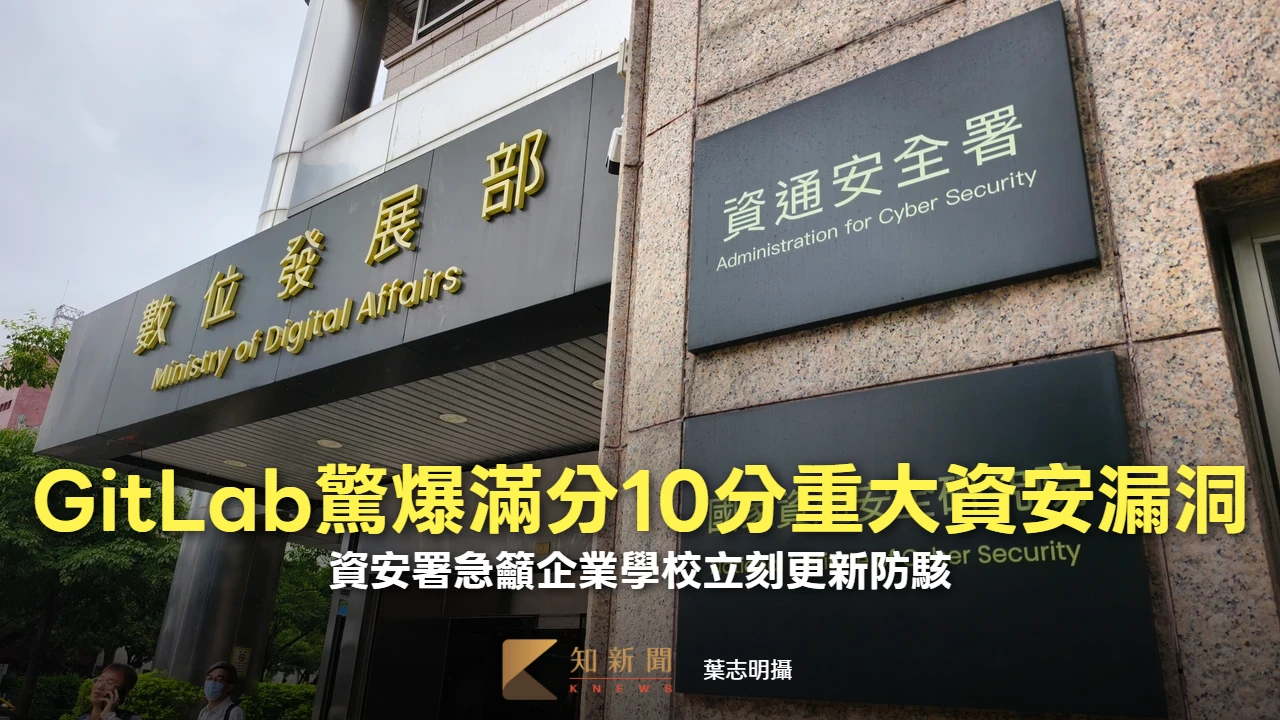
【記者蕭文康/台北報導】數發部資通安全署今表示,GitLab近期發布重大資安更新,修補資安風險評分達最高10分的重大漏洞CVE-2026-85706。該漏洞無須身分驗證即可遠端利用,攻擊者可能讀取GitLab伺服器上的任意檔案,且漏洞公開後已發現遭實際利用,並列入美國網路安全暨基礎設施安全局(CISA)已知遭利用漏洞(Known Exploited Vulnerabilities, KEV)清單,資安署呼籲使用相關產品的機關、學校及企業儘速完成版本更新,降低遭駭侵風險。
北市大地處粉專連6天狂發「陸AI短劇」!蔣萬安:已針對臉書被駭報案

北市大地處粉專連6天狂發「陸AI短劇」!蔣萬安:已針對臉書被駭報案

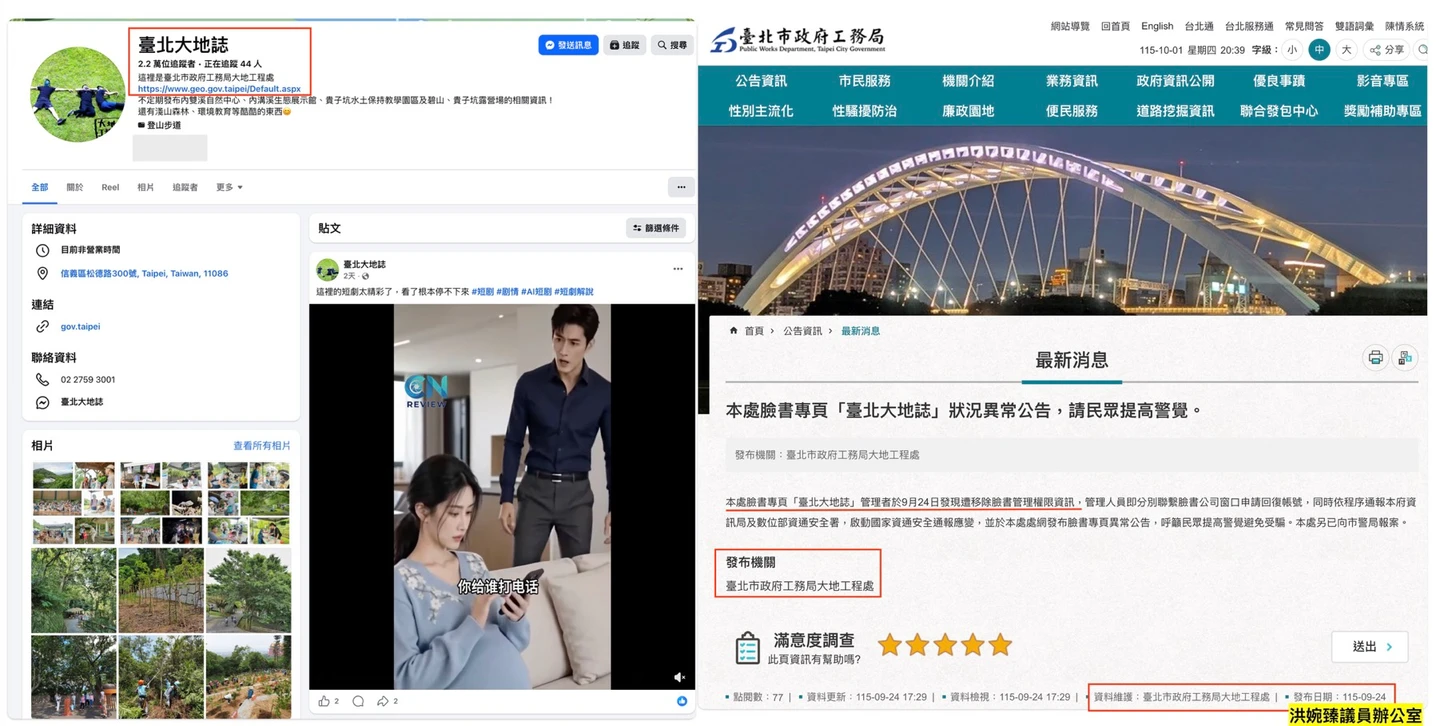
【記者許皓婷/台北報導】近期AI短劇在社群平台搶佔流量與關注,台北市議員洪婉臻揭露,台北市工務局大地處臉書粉專「臺北大地誌」自9月24日至29日,連6天出現28則中國大陸AI短劇,市府粉專竟淪大陸追劇網,其中,大地處6月清晨6點多發新聞稿回擊沈伯洋,如今官方粉專失控近一周卻還無法恢復,「蔣萬安市府如果把回擊政治對手的速度拿來顧市政,也不會荒腔走板到這個程度。」對此,台北市長蔣萬安今(2)日回應,大地處已針對臉書粉絲專頁被駭報案,而且他也已要求盡快處理。
酷澎個資外洩案裁罰出爐!數發部認違反個資法 罰公司及負責人共150萬

酷澎個資外洩案裁罰出爐!數發部認違反個資法 罰公司及負責人共150萬

【記者蕭文康/台北報導】美商酷澎(Coupang)去年底在韓國爆發個資外洩事件,經數發部行政檢查後,發現酷澎台灣個資管理存有缺失,並表示將依法進行裁處。而數發部在8月17日公告酷澎違反個人資料保護法第27條第1項規定,依同法第48條第2項及第50條規定裁處公司及代表人罰鍰各新台幣75萬元,合計150萬元並令限期改正。
資安院爆內鬼!植「爬蟲程式」撈機密公文20萬次 總監等4人被起訴

資安院爆內鬼!植「爬蟲程式」撈機密公文20萬次 總監等4人被起訴

【記者丁牧群/台北報導】行政院數位發展部監督的國家資通安全研究院,今年3月發現內部公文、人事、流程表單系統資料被駭,而且竟是資安院主管和資安高手幹的,檢調今年5月搜索、約談資安院前瞻中心總監彭敏君、副主任許世彰等人,查出他們利用資安院網站漏洞,未經授權製作爬蟲程式入侵,先後撈取保密資料20萬次,理由是建構新的經費結報系統。台北地檢署今依妨害電腦使用、違反《個資法》等罪起訴彭敏君、許世彰和2名副研究員丁柏楓、李昱勳共4人。
經濟部擬修「中小微企業轉型升級發展條例」 預告期14天

經濟部擬修「中小微企業轉型升級發展條例」 預告期14天

【記者羅元駿/台北報導】為強化台灣中小微企業轉型升級動能,經濟部今天公告,擴大對中小微企業照顧,並完善新創企業發展政策法制,預告「中小企業發展條例」修法並將條例更名為「中小微企業轉型升級發展條例」,擴大相關獎補助、租稅優惠等措施,另考量修正案的必要性及急迫性,此次預告期為14天。
境外駭客發動AI Agent攻擊政府機關 數發部啟動應變聯防強化資安防線

境外駭客發動AI Agent攻擊政府機關 數發部啟動應變聯防強化資安防線

【記者蕭文康/台北報導】針對日前外媒日前揭露有境外駭客結合AI代理技術攻擊台灣政府機關一事,數位發展部今表示,資安監控單位於7月即發現此次針對政府機關的異常攻擊,並自7月20日起由資安院陸續發布警訊,同時立即啟動調查及應變。目前相關攻擊來源、手法及影響範圍均已完成調查,受影響單位也已陸續處理完成。
載入更多

中秋節 烤海鮮