立法院教育及文化委員會今(12)日審查116年度中央政府總預算案,包括教育部及所屬單位預算、地方政府一般性補助款教育部主管部分,以及教育部主管47所國立大學校院校務基金、台大醫院、成大醫院、陽明交大醫院作業基金等附屬單位預算案,並審查115年度教育部主管預算解凍案29案。
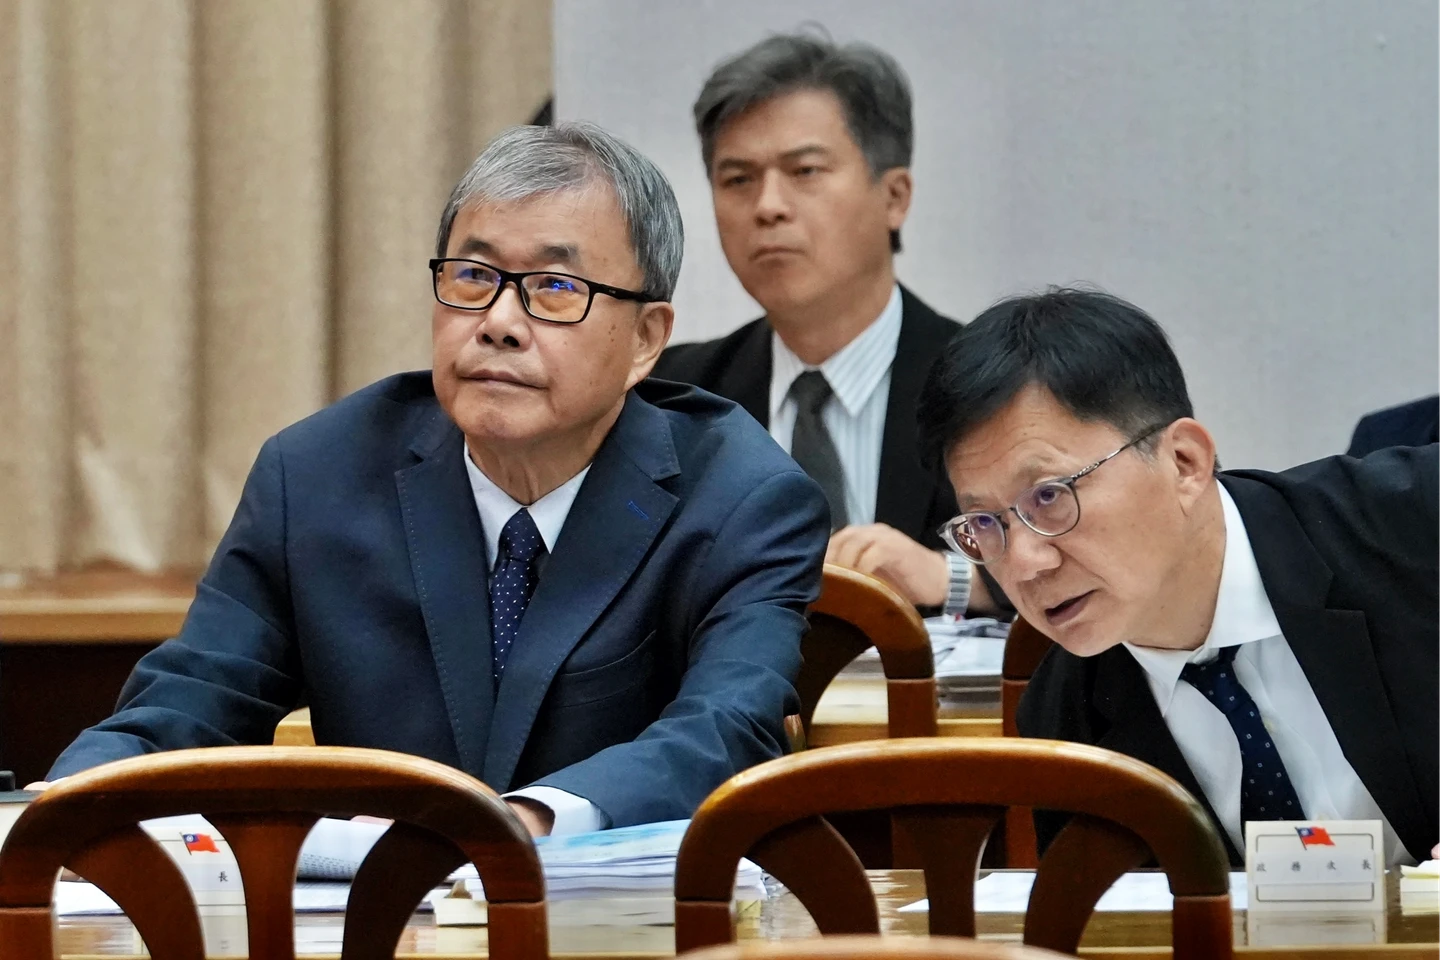
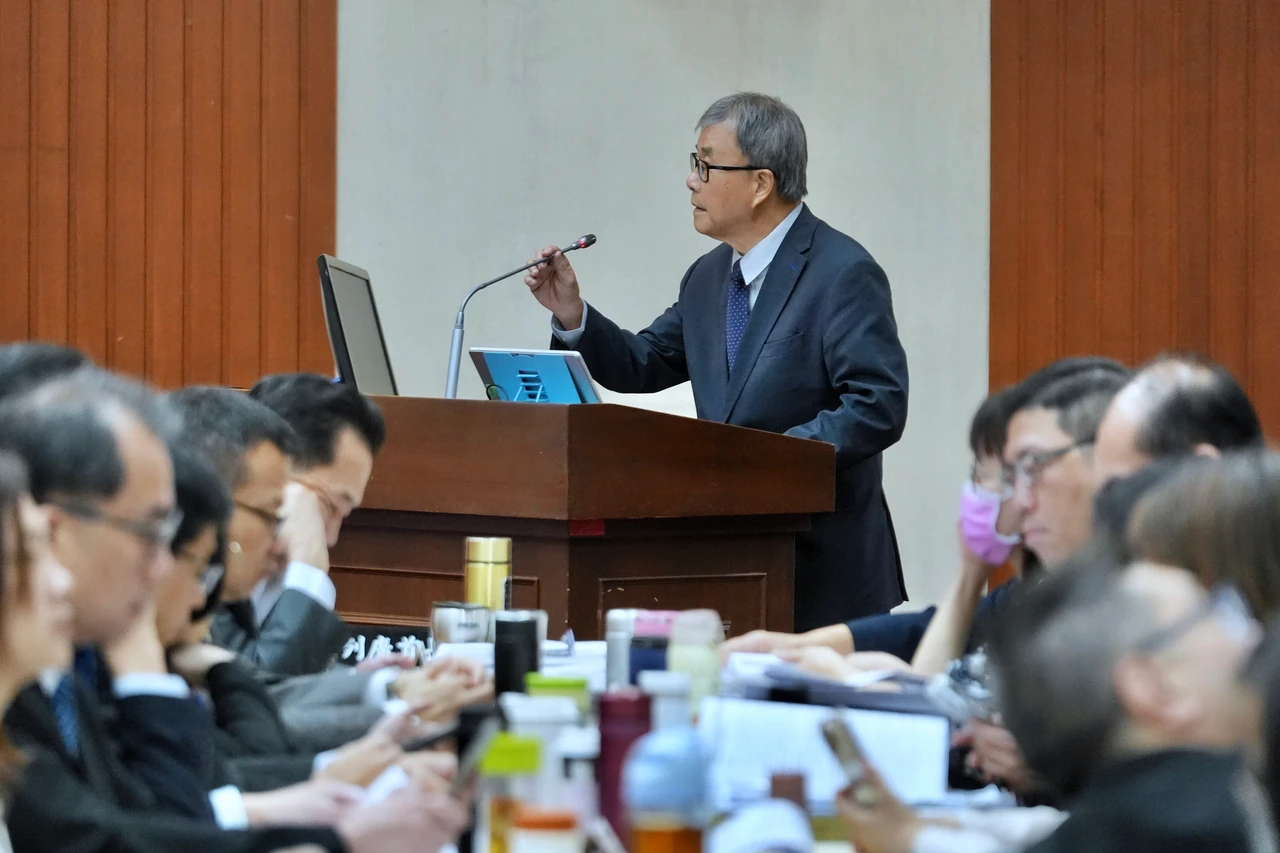
學校自購軟體遇資安事件 教育部:3措施因應
教育部資訊及科技教育司司長葉家宏指出,針對學校自行購買的軟體被入侵或遭遇資安事件,通常會採取3個因應做法。
第一,即時掌握及通報機制。葉家宏說,教育部設有教育機構資安平台及台灣學術網路,可以隨時監控並分享相關情資。
第二,後續的技術及應變處理機制。葉家宏表示,只要一有資安事件發生,就由台灣學術網路危機處理中心通報,教育部成立小組,協助發生的學校導入相關相關技術資源,並進入學校提供一些調查事件的結果,必要時也會協組國家資通安全研究院等外部專家與資源介入。
第三,資訊最小化原則。葉家宏說,這部分是配合數發部,非必要資訊就不要進行搜集,採取最必要、最小化的資訊搜集方式,也一直跟學校宣導,不必要的資訊就不要收集,減少被攻擊的機會,也督導學校要提升資安意識,資料要有加密權限。

AI行政多採地端
葉家宏說,目前尚未發生學校使用公版軟體也遭入侵的情形。至於使用自購軟體且有備援者,被入侵時是否可以馬上轉到公版軟體?則要視使用什麼軟體,例如校務資訊系統或使用開源軟體者,就需要專家介入調查,協助處理整個系統,最優先是阻止資安事件發生,後續要軟體之間的轉換可能有點複雜,先處理資安事件為主,再協助學校加強資安的防護。
很多學校使用AI協助精簡校務工作,是否增加資安的防護難度?葉家宏說,如果使用AI介入,例如有對外資訊的交換,當然會產生資安的疑慮,目前學校如果要建置AI處理行政系統,大部分會採取地端的方式,近期都有加強宣導學校資安意識的提升,所以目前狀況會比較少。