
netiCRM是公益團體常使用的捐款與支持者管理系統,許多非營利組織透過該網進行官網線上捐款、定期定額等設定,官網介紹稱已有超過300家非營利組織採用。
近來眾多基金會紛紛發出示警通知,小心詐騙訊息,原因是這些組織共用的捐款系統netiCRM出事,出現資安危機。
🔗 延伸閱讀《別忽略!收到91APP這封信就能申請補償、沒被騙也能領 「分品牌填單」被罵翻回應了》
11/9伺服器被駭 立即切斷攻擊
綠色公民行動聯盟在官網指出,綠盟的會員系統架設於「網絡行動科技 netiCRM」,11月9日凌晨部分伺服器遭外部攻擊者入侵。業者發現後,已立即採取應變措施,包括切斷攻擊者連線、移除攻擊者留下的存取管道、停用有漏洞的系統並持續修補中,同時通知所有客戶,並向主管機關數位發展部通報及向台北市警察局正式報案。
綠盟表示,事件發生原因及可能造成的影響,業者正在進行調查與修復。綠盟使用的netiCRM捐款管理系統與信用卡金流系統是分開運作的,netiCRM也不會儲存完整的信用卡資料。依目前掌握的資訊,金流系統不在此次事件的影響範圍內。
🔗 延伸閱讀《不只91APP!多家電商技術服務廠也遭攻擊 數發部這樣回應》
多個非營利組織示警
除了綠盟之外,包括公民監督國會聯盟(公督盟)、台灣人權促進會、民間司法改革基金會、國際特赦組織台灣分會、台灣同志諮詢熱線協會等非營利組織都在社群或官網公告,指出netiCRM 系統廠商遭攻擊的資安事件,目前預防性暫停捐款服務。
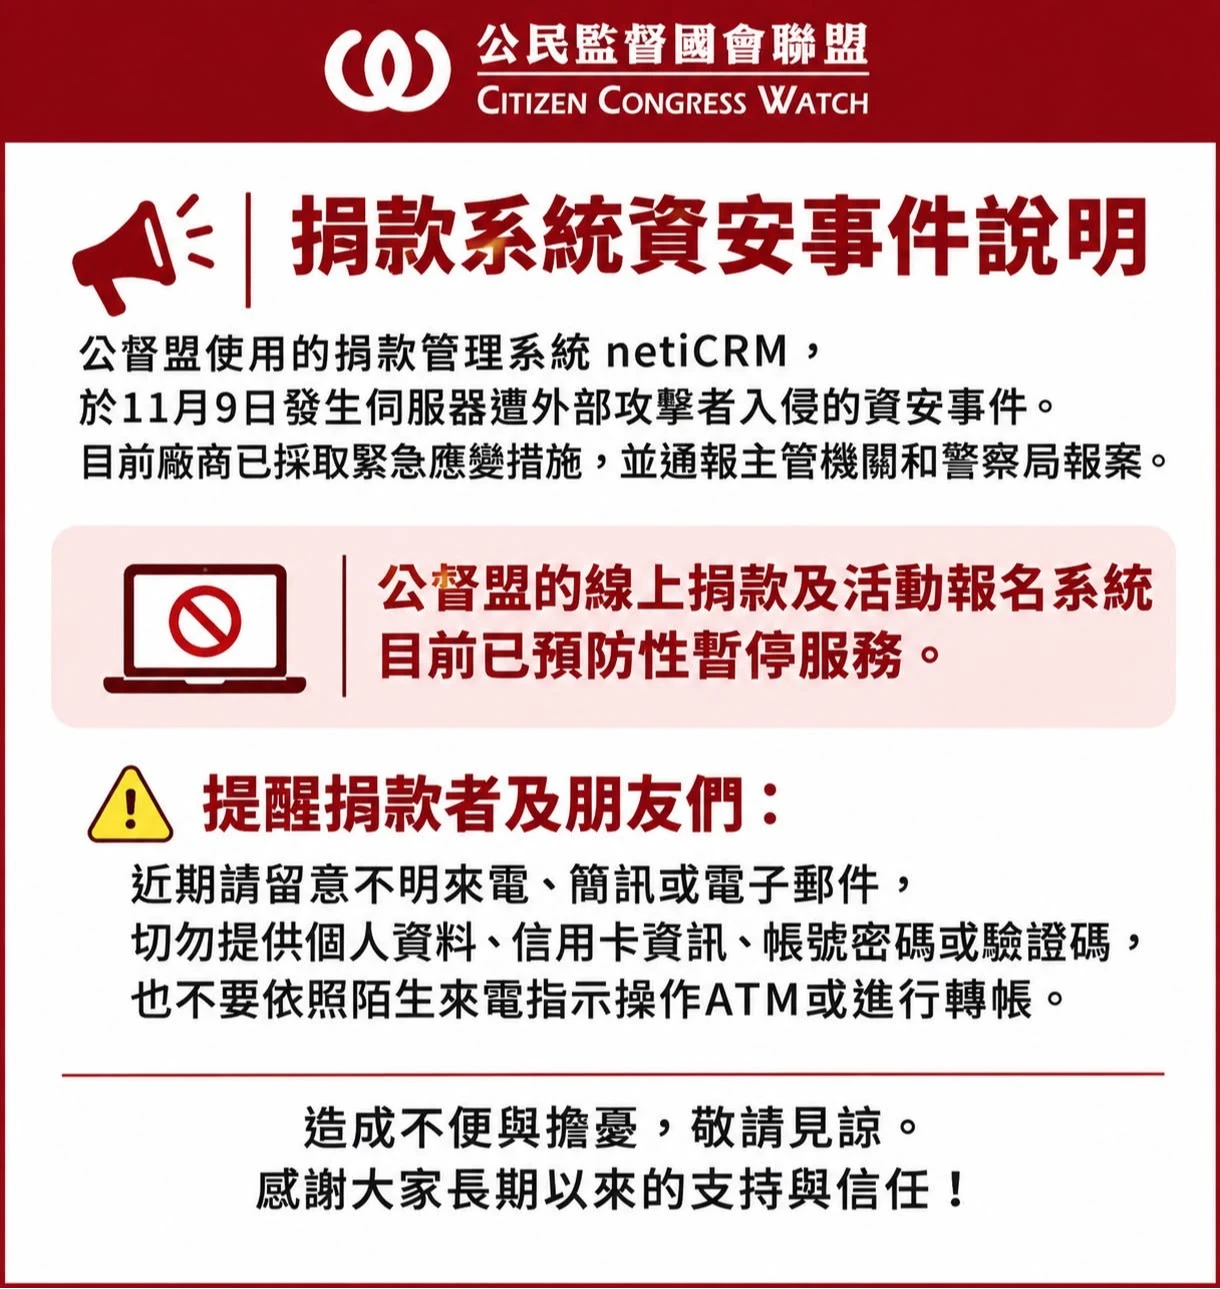
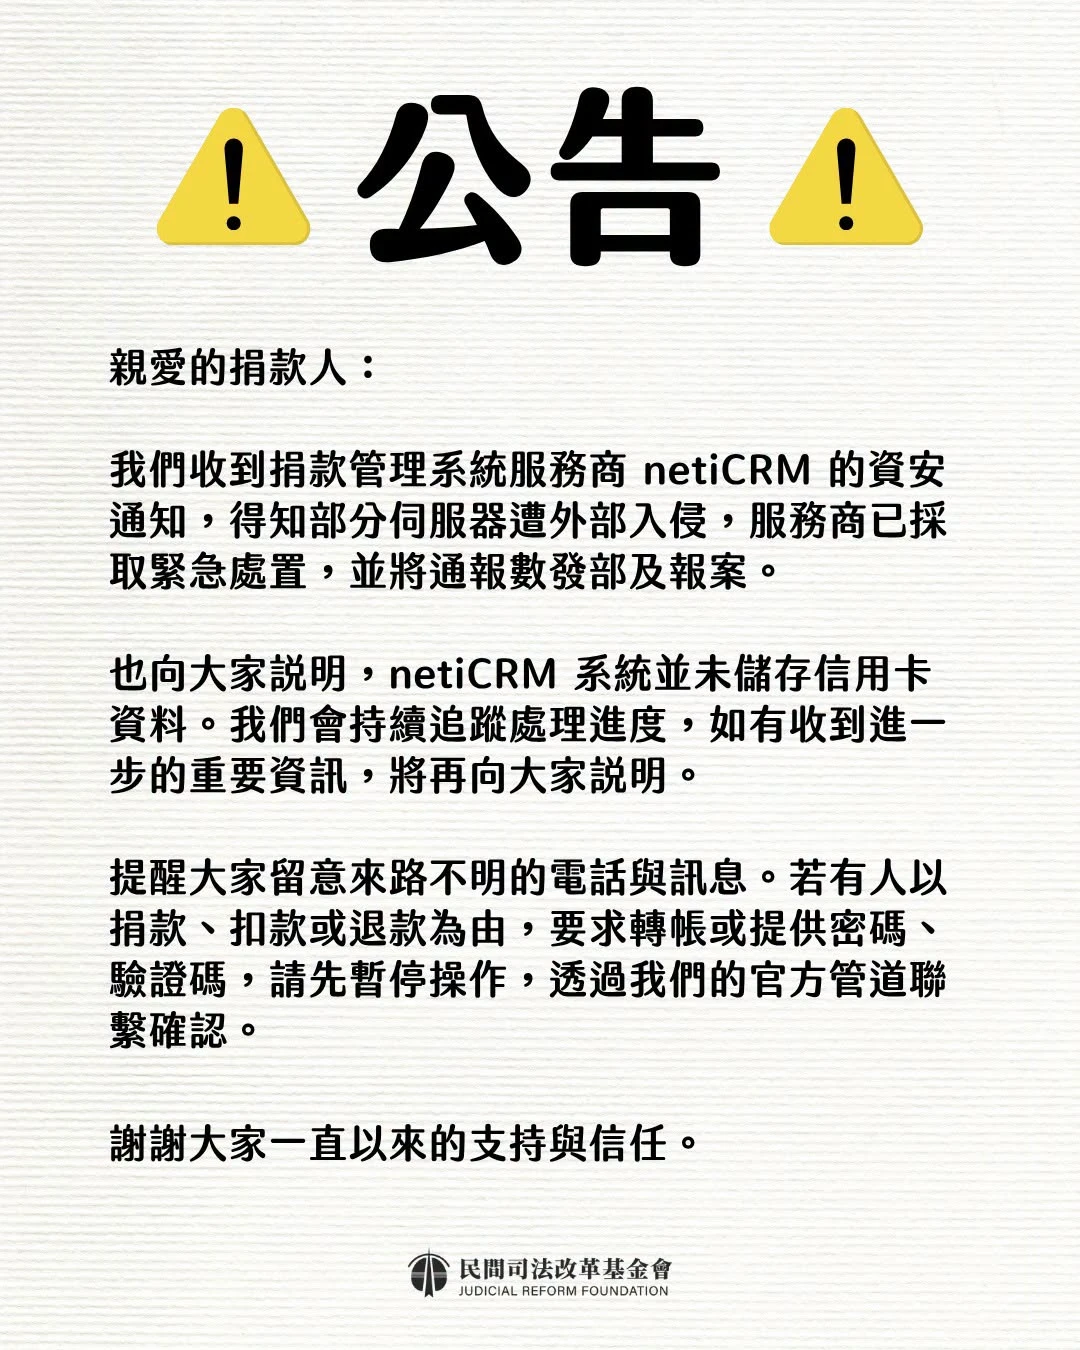
netiCRM伺服器遭外部入侵
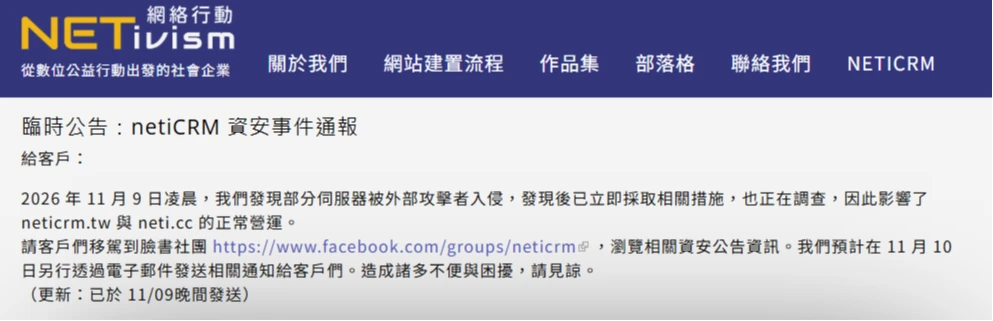
netiCRM在官網發出資安事件通報公告,指出本月9日凌晨,發現部分伺服器被外部攻擊者入侵,發現後已立即採取相關措施、進行調查,因此影響了 neticrm.tw 與 neti.cc 的正常營運。
通報數發部報警
台灣人權促進會轉述,netiCRM於10日晚間進一步說明,此次遭入侵的並非客戶端捐款資料直接存放的伺服器。目前尚未發現捐款人資料遭竊取的跡象,相關調查仍持續進行中。
netiCRM已完成向數位發展部通報及向警方報案。他們也提醒,近期因系統安全檢查與重建,線上捐款服務可能短暫中斷。