永豐銀存戶收訊息 驚覺存款遭盜領
整起事件發生在本月3日上午9時許,不少永豐銀存戶突收到LINE通知,驚覺被轉帳10萬到富邦銀行的某帳戶,趕緊聯繫銀行報案,短短一個上午共計418名存戶受害,異常交易427筆,金額多達4176萬元,詭異的是,受害者均為戶籍在雲林的男性,且款項全匯入同個帳戶。
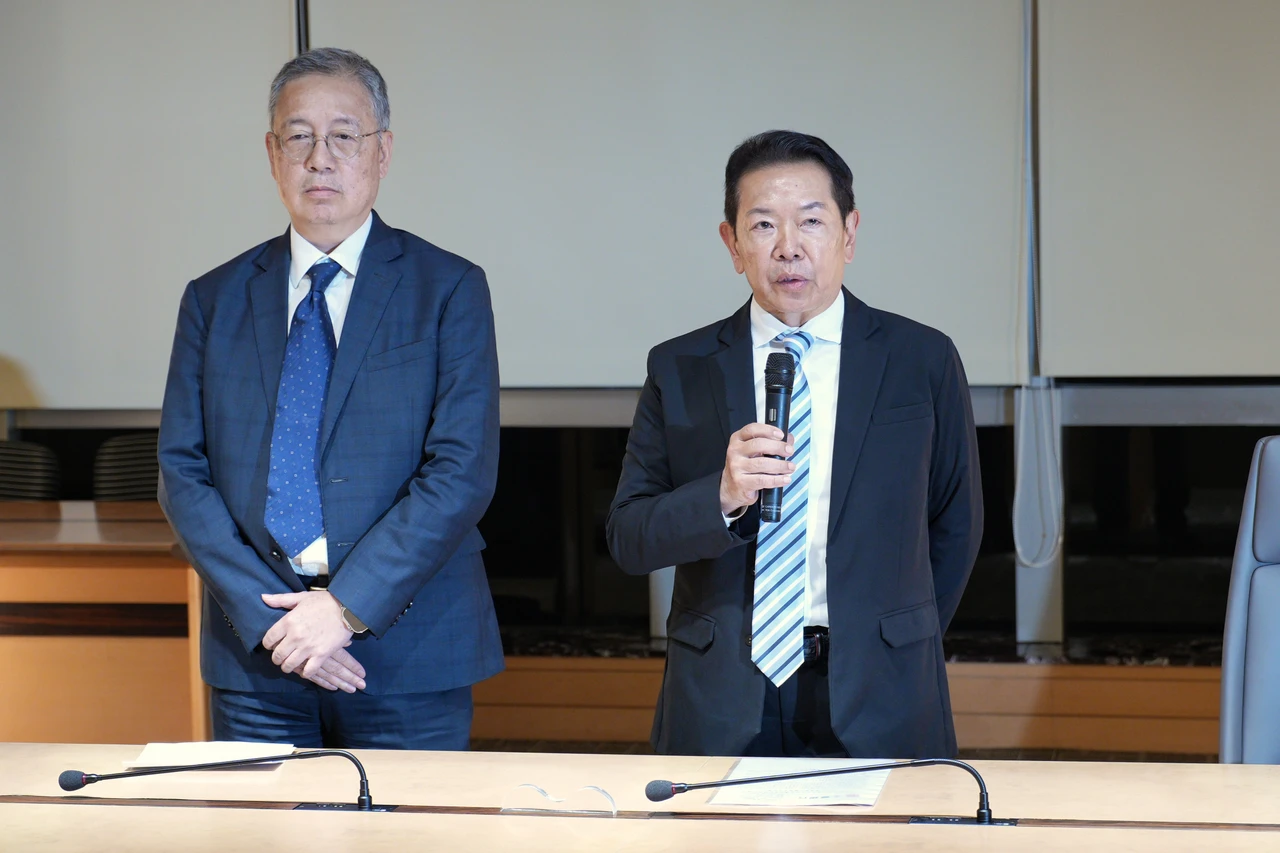
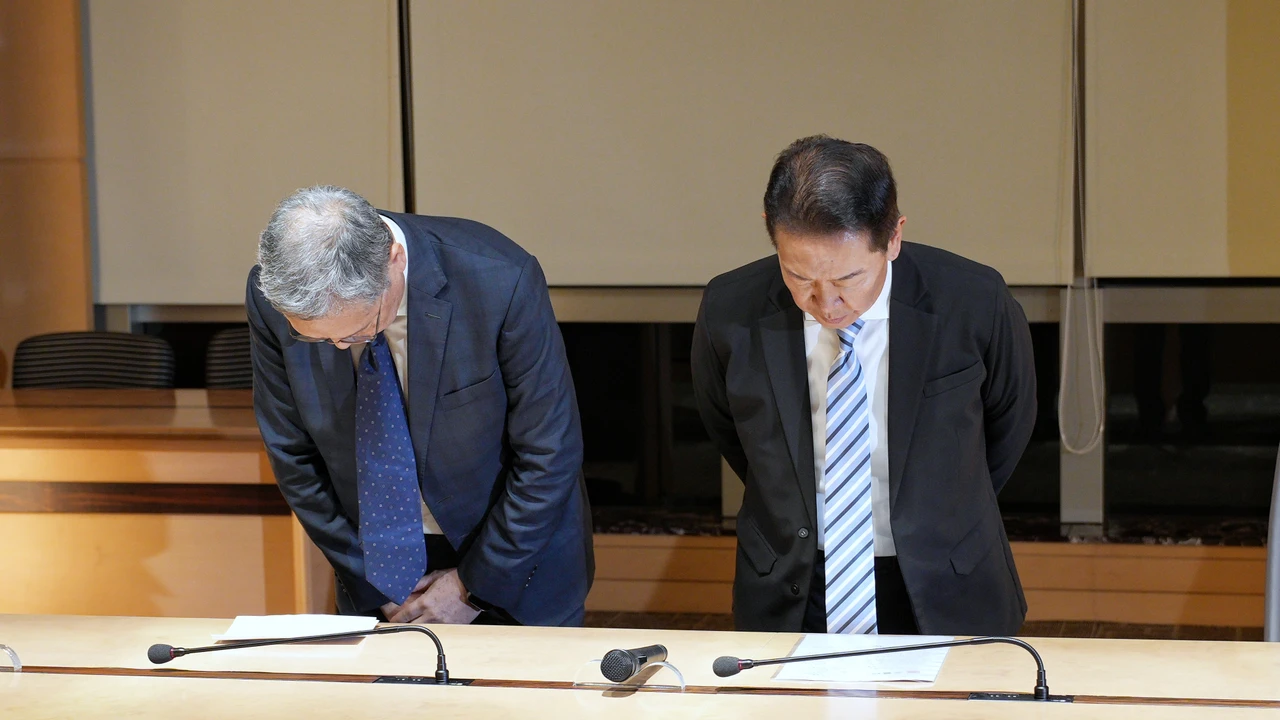
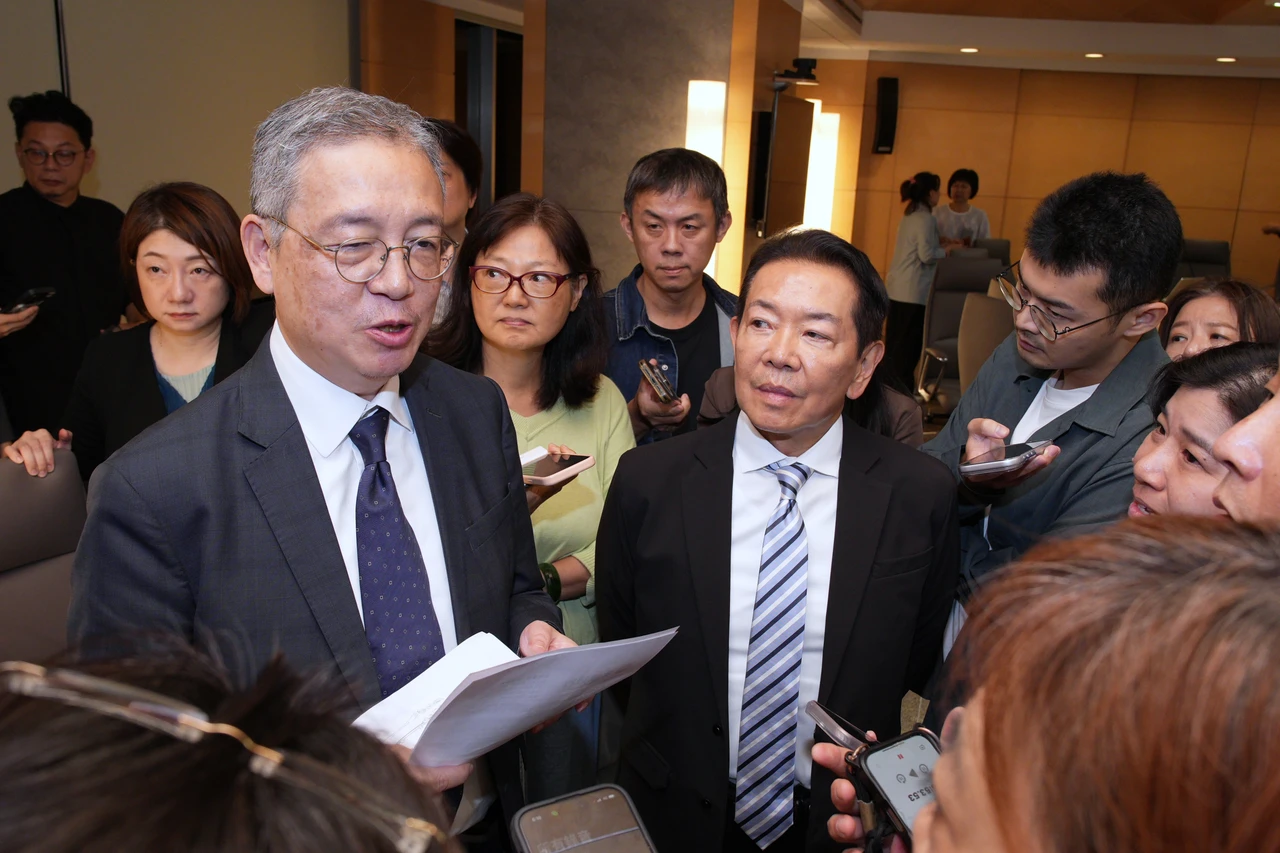
永豐銀緊急舉行記者會,董事長曹為實、總經理莊銘福為此鞠躬致歉,證實是新網銀交易系統遭駭客入侵,系統已緊急下架,並將向供應商求償。據悉,永豐銀「新網銀交易系統」,是由全球知名金融軟體大廠Temenos提供。
交易系統是全球知名金融軟體大廠Temenos提供
據了解,深耕銀行系統多年的Temenos,2005年轉投資成立新加坡商坦密諾斯軟件有限公司台灣分公司,落腳國泰置地廣場,國內多家知名銀行都是Temenos客戶,透過Temenos進行數位轉型。不過金管會於事發後強調,遭駭客入侵的爭議系統目前沒有其他金融機構導入。
🔗 延伸閱讀《永豐銀行爆存款遭盜轉!逾400人受害遭「轉出10萬」 公司回應了 》
跨國層層外包 凸顯資安風險
據指出,永豐銀這次出包的「新網銀交易系統」,是由Temenos下包給Luxoft開發,Luxoft雖是紐約證交所上市公司DXC Technology全資子公司,但系統還是允許其他國家外包資訊人員遠端連線維修。雖系統前、後台都有驗證機制和核心系統嚴密防守,但「中台」維修小門仍遭駭客破解,在3日上午9至10時的1個小時內完成,凸顯出金融機構缺乏對異常交易即時攔阻的機制。
鎖定P開頭帳戶狂盜4176萬 全進退休師帳戶
據悉,418被害人的4176萬全轉入的富邦帳戶,所有人為北市的7旬退休老師。駭客先嘗試轉走1萬元到台北市某7旬退休老師的北富銀帳戶,發現犯案後未被發現,於是逐次增加額度,發現每個帳戶可以轉出10萬元,於是挑選存戶代碼「P1」的418位民眾下手,也因此受害者均為身分證開頭為P的雲林男性,合計轉出427筆、共4176萬元,全到這名退休師的戶頭。北富銀也在3日上午10時30分凍結該帳戶,並以代墊款方式將款項還給受害人。
不過這名退休師10月初才因遇到假投資詐騙報案,本月初戶頭湧入鉅款也不知情,直到要到ATM提款遭拒才發現被凍結;警方初步排除其涉案可能。
🔗 延伸閱讀《永豐銀400人遭盜4000萬!刑事局證實「駭客幹的」 目標不是錢》
🔗 延伸閱讀《永豐銀400存戶遭盜4000萬!全進這人富邦帳戶 警通知到案追駭客》
🔗 延伸閱讀《永豐銀行帳戶盜轉案!公司證實外部駭客導致 無客戶個資外洩》
🔗 延伸閱讀《永豐銀遭駭418戶被盜轉4176萬!董總鞠躬致歉:款項已全歸還、將向廠商求償》
資深警分析駭客目的 國外恐難追查
刑事局資深刑警分析,駭客沒有中飽私囊,反倒是將鉅款全給了陌生退休師,駭客的目標不在台灣,恐是想借機向供應商敲竹槓。永豐銀3日晚間已到刑事局報案,警方根據相關資料,確實發現駭客入侵紀錄。
🔗 延伸閱讀《永豐銀400存戶遭盜4000萬!全進這人富邦帳戶 警通知到案追駭客》
不過資深刑警透露,駭客多利用VPN(虛擬私人網路)犯罪,追查不易。以2025年初專門針對台灣醫院、學校及上市公司發動系統性勒索軟體與資料竊取攻擊的駭客組織CrazyHunter為例,儘管刑事局最後追查到主嫌為中國大陸浙江21歲羅姓男子,仍受限司法管轄權,只能在國內發布通緝。
🔗 延伸閱讀《永豐銀遭駭418戶被盜轉4176萬!金管會證實邀董總「喝咖啡」 該系統無其他銀行導入》
網銀遭盜頻傳 華南、富邦存戶都受害
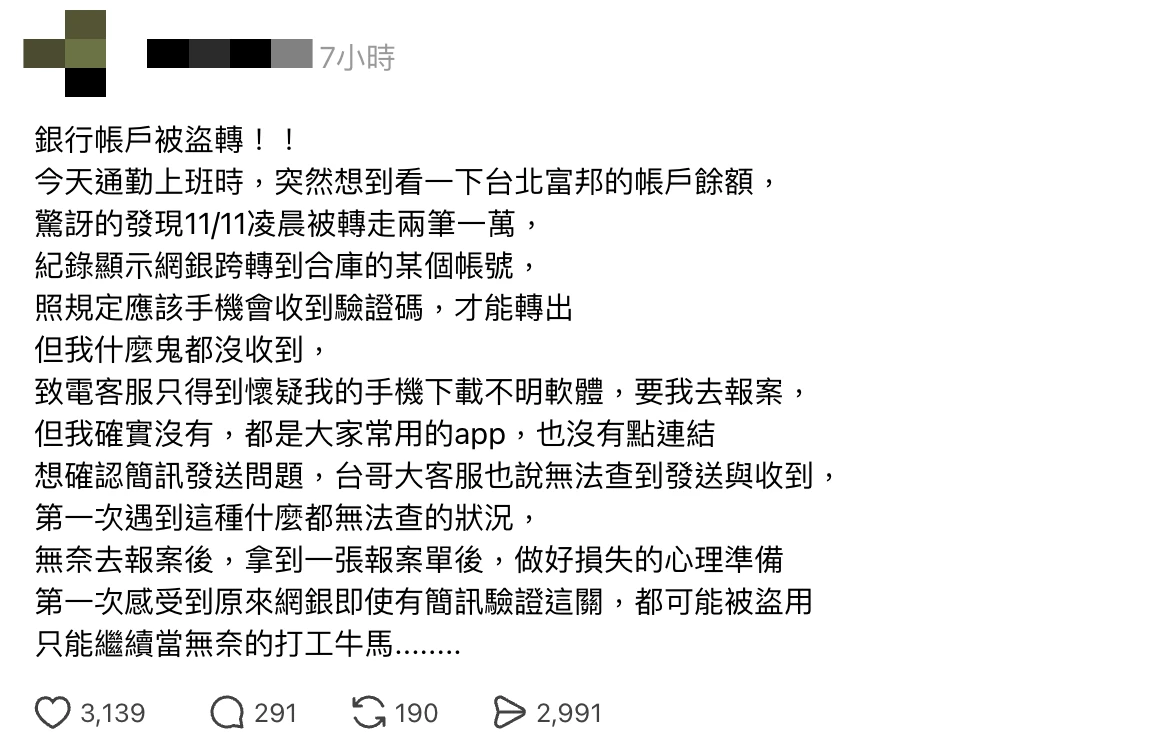
不過就在永豐銀遭集體盜領事件後,12日又傳出華南、富邦存戶也受害。有富邦銀存戶在社群媒體Threads發文指出,發現帳戶在11日凌晨被轉出2筆1萬元款項,收款則是合庫某帳號,由於手機沒有收到任何驗證碼,致電客服卻得到手機可能下載不明軟體的回答,要原PO報案,讓存戶不滿,「網銀就算有簡訊驗證都可能被盜」 。
華南銀行也有用戶傳出,被異常轉出2筆共10萬元的狀況,對此金管會指出,經了解,華南和富邦銀兩案狀況與永豐銀遭駭客攻擊的情況不同,受害者均透過行動裝置OTP和IP認證。
誤按允許 手機控制權拱手送駭客
對此,刑事局資深刑警透露,近日有相當多類似案例,被害人下載不明惡意程式後,在手機跳出設定要求時,按下了「允許」,把手機最高控制權交給駭客,駭客就能在遠端直接操作被害人的手機螢幕,甚至攔截簡訊驗證碼。最好是不點擊不明連結,也不要安裝未知來源應用程式,定期檢查手機權限,關閉不必要App權限。
金管會:將釐清攻擊手法精進措施
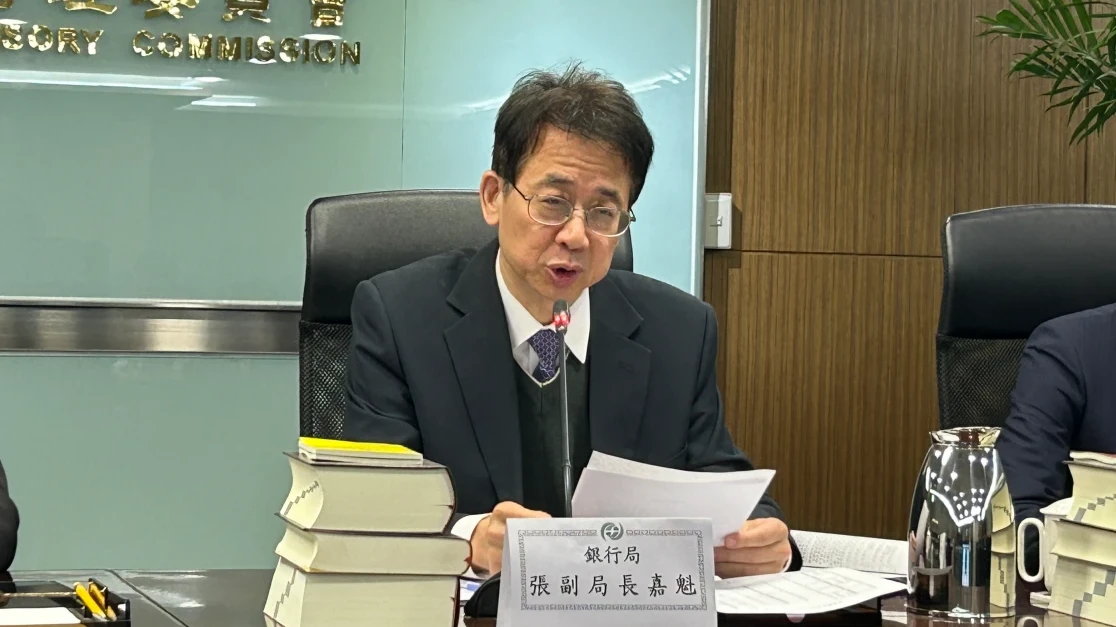
永豐銀遭駭客盜領事件事件,也凸顯金融機構是否有能力管理跨國委外系統所衍生的資安風險,金管會銀行局副局長張嘉魁近日受訪時被問到,金融機構如何面對外包風險管理疑慮,張指出,金管會目前已訂有金融機構外包與供應風險管理的相關規範,也有F-ISAC資安聯防機制。
針對本次個案,金管會將釐清詳細狀況與攻擊手法後,持續督導業者落實辦理,並推動銀行端與相關制度的進一步精進措施,同時強化跨機構的資安情資共享。
🔗 延伸閱讀《永豐銀遭駭418戶被盜轉4176萬!金管會揭破口在「中台」急補防線》