PHP再傳新漏洞 官方稱極難觸發
隨著PHP2Shell事件持續延燒,研究人員又發現了第3個PHP漏洞。攻擊者可能利用此漏洞接管網站,或在存在漏洞的系統上遠端執行惡意軟體。不過,這個漏洞不會獲得緊急修補。
PHP Foundation周五表示,已為第3個遠端程式碼執行(RCE)漏洞保留一組CVE識別碼(CVE-2026-115560),使其與構成PHP2Shell的前2個漏洞,一同列入追蹤。
PHP Foundation將於下一個PHP例行版本發布時,一併公布完整的安全公告及已修補漏洞的軟體版本。
PHP基金會執行總監Elizabeth Barron表示:「CVE-2026-115560必須同時具備極不可能出現的組態設定組合,以及特定的PHP應用程式程式碼,才會觸發此問題。我們預期,這種情況不會出現在PHP的實際應用中。」
🔗 延伸閱讀《PHP驚爆兩大「9.2分」高危漏洞!攻擊碼已公開 趨勢科技籲企業速修補防奪權》
她接著表示:「這個問題可以透過一項組態設定來緩解,因此,目前PHP Security Team僅在PHP官方網站發布了一份資訊性公告,具體說明上述情況。」
這份於周五發布的資訊性公告,建議使用者「將session.upload_progress.enabled設為0,並維持此設定直到下一個例行錯誤修正版本發布,以全面防範這種發生機率極低的遠端程式碼執行(RCE)攻擊途徑。」
PHP第3個RCE漏洞須滿足特定組態與程式碼條件且啟用工作階段上傳進度功能,實際風險遠低於前2個CVE
《The Register》指出,這類極不可能發生的遠端程式碼執行(RCE)攻擊,必須符合以下條件:應用程式在組態中,先將session.serialize_handler設為php_binary或php_serialize,接著在執行階段呼叫ini_set(),於呼叫session_start()之前,將該設定值切換為php。
此外,工作階段上傳進度功能也必須處於啟用狀態。
PHP Foundation指出,這種組態與應用程式程式碼的組合在實際應用中並不常見,因此不會造成與稍早引發廣泛關注的前2個CVE相同程度的重大風險。
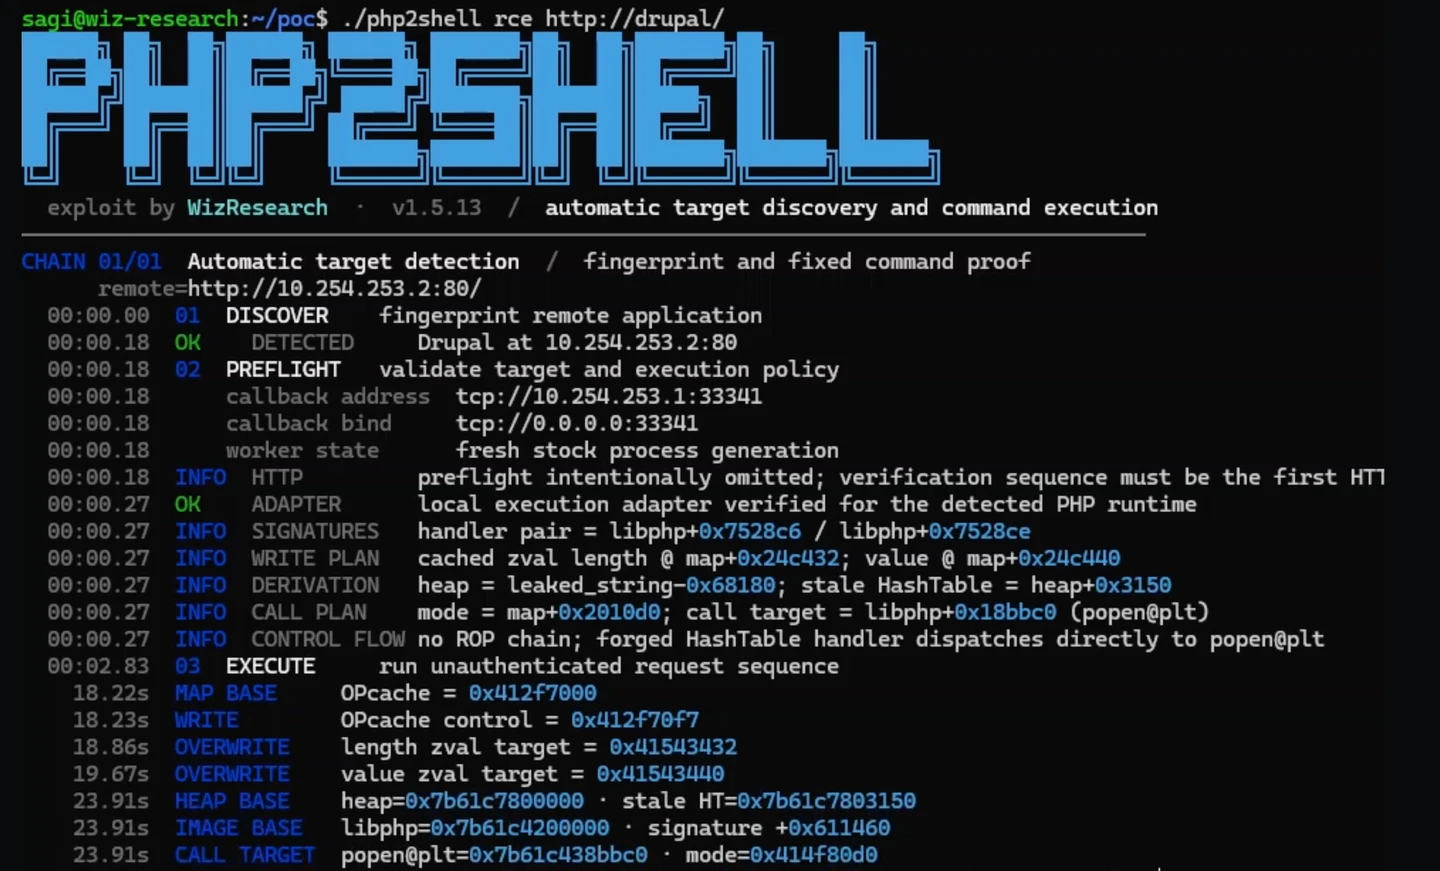
前述2個漏洞分別是CVE-2026-109618和CVE-2026-109619,合稱為PHP2Shell。
這2個漏洞都與PHP的記憶體安全性缺陷有關。PHP是一種開放原始碼程式語言,在已知採用伺服器端程式語言的網站中,約有70%使用 PHP。PHP Foundation已於周三正式揭露這2個漏洞,並發布修補程式。