證實今舉辦金融業資安長會議
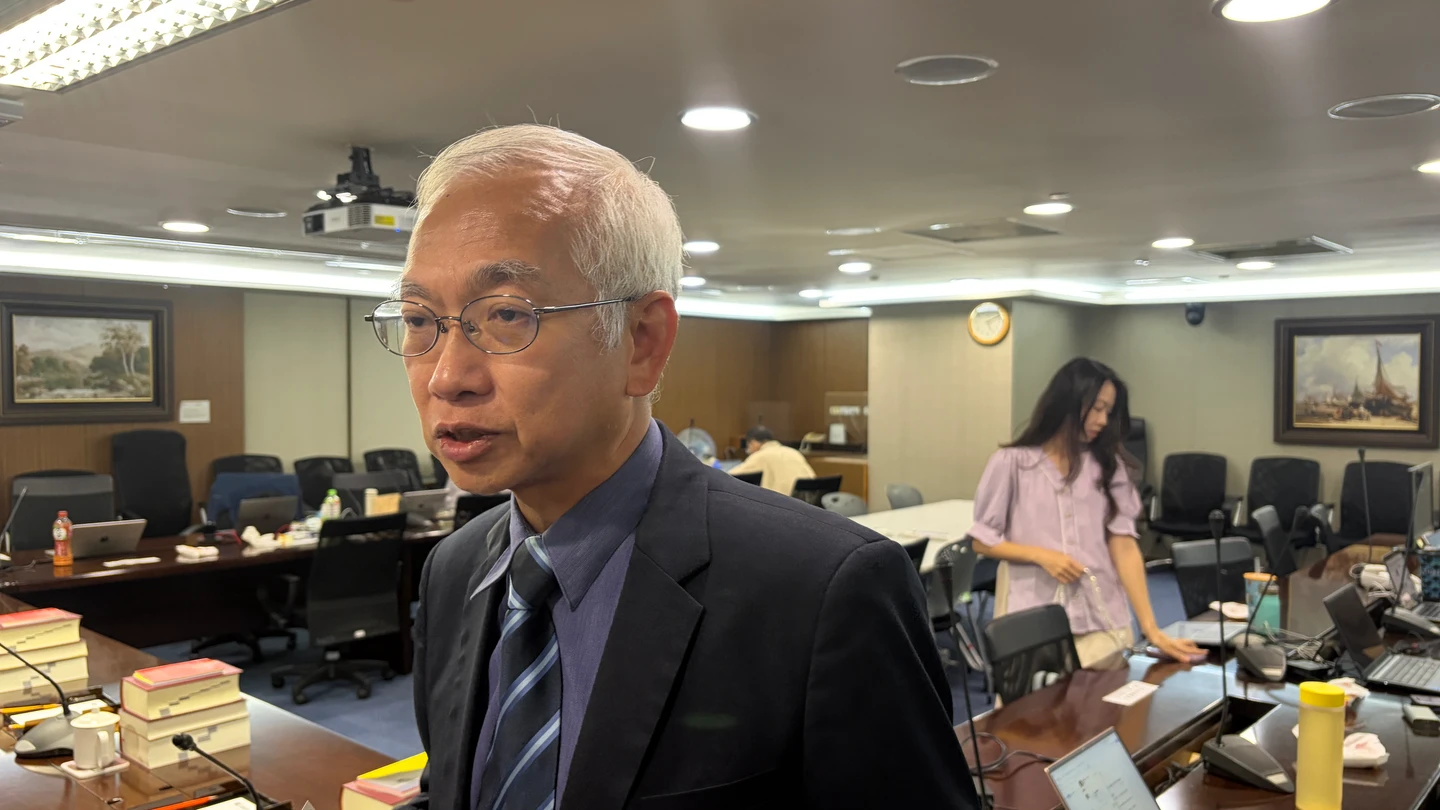
金管會資訊服務處長林裕泰今天在例行記者會表示,當前駭客攻擊已從過去的單兵或組織針對性進攻,轉變為高效率、無差別化的AI自動化掃描攻擊,而金管會今天也由副主委莊琇媛主持「金融業資安長會議」,會議有76家金融機構參加、約200人與會。
林裕泰以「築城牆」比喻指出,金融機構的資安在外圍築起一道高牆,但即便城牆蓋得再高,只要中間因產品或系統出現一處小漏洞,駭客就可能長驅直入;因此金融機構除加高防線,也要落實內部網路分段隔離與零信任架構,才能在單一防線遭突破時及時處理、縮小受害範圍。
🔗 延伸閱讀《電商頻遭駭客入侵!數發部祭個資保護5行動 要企業72小時內通報並通知消費者》
會議聚焦4大方向
林裕泰說,本次資安長會議聚焦4大方向。首先是落實資安基本功與縮小曝險,金融機構應嚴格管控外部人員,落實最小權限原則、多因子驗證(MFA)及零信任架構;內部則須落實網路分段隔離,以縮小受駭時的風險。
第2是應採「風險導向」排定漏洞修補優先序,林裕泰指出,面對漏洞金融機構難以全數同步修補,金管會建議未來將以「是否易被利用」、「是否可能引發AI自動化攻擊」及「是否影響控制權」等指標排定修補優先順序,籲金融業要有風險導向概念。
第3為強化公司治理與董事會資源支持,林裕泰指出,現行AI攻擊已非傳統人力所能抵擋,金融機構董事會或高階管理層應重視,在資源、預算或人力配置上給予資安長或資安團隊充分支援。
最後則是審慎導入「防禦性AI」, 林裕泰說,鼓勵金融業在風險可控前提下,優先將AI應用於漏洞偵測、弱點修補、情資分析與資安監控,落實「以AI對抗AI」。
銀行局:尚未收到永豐銀重偶報告
林裕泰會後也向媒體表示,當前駭客攻擊已轉變為更高效率、無差別化攻擊。他也以微軟為例指出,每月釋出的系統漏洞修補數量從過去的數十個,在今年9月起暴增至每月數千個,更對金融業資安修補有極大考驗。
🔗 延伸閱讀《永豐銀遭駭418戶被盜轉4176萬!金管會揭破口在「中台」急補防線》
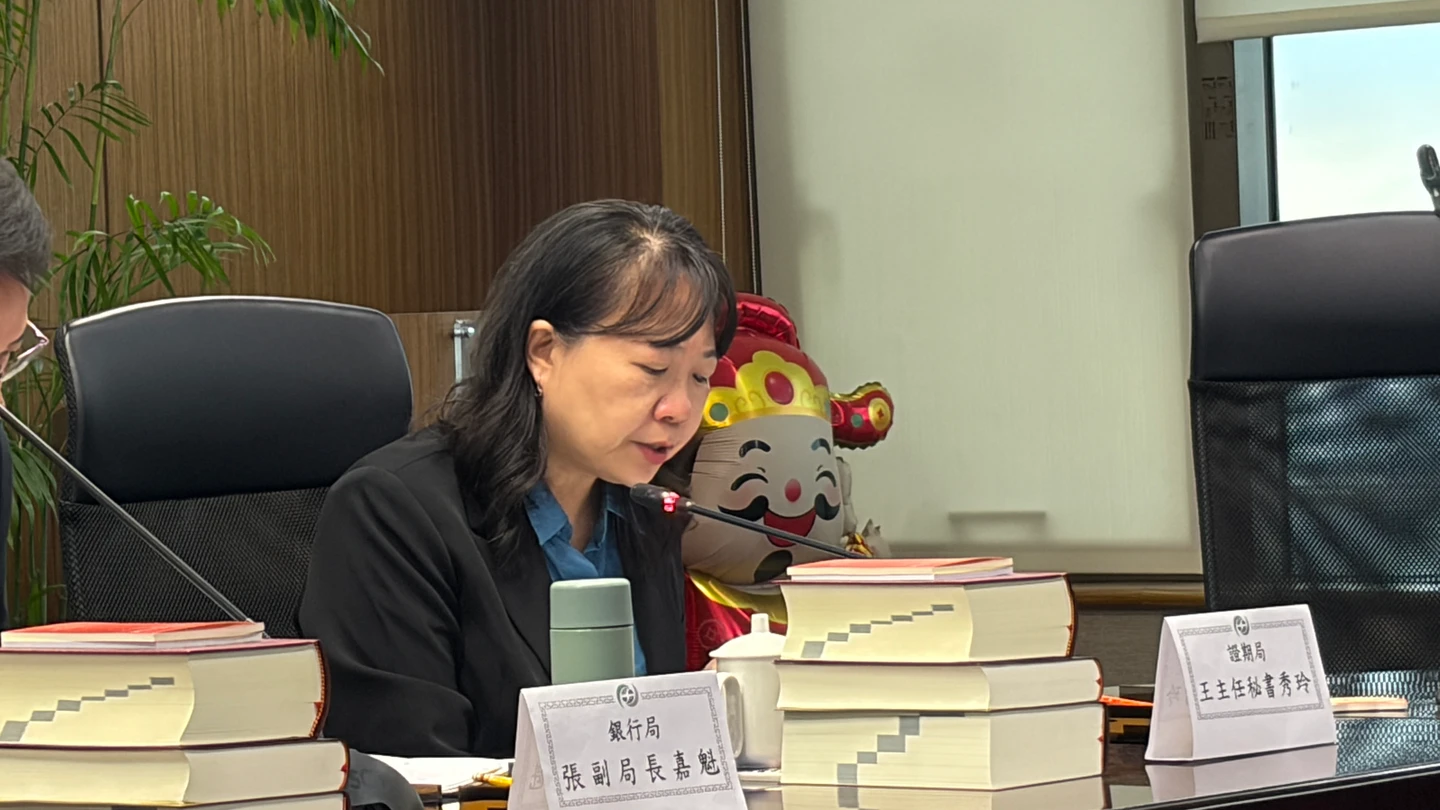
至於上周永豐銀系統遭駭盜轉案件,銀行局副局長張嘉魁則說明,經了解為該行遭外部駭客繞過前端驗證、直接入侵中台導致的異常轉帳事件,目前銀行局尚未收到永豐銀報送的重大偶發事件報告、應在今天下班前收到,屆時會再進一步釐清事件根因。