廣告
PHP驚爆兩大「9.2分」高危漏洞!攻擊碼已公開 趨勢科技籲企業速修補防奪權

PHP驚爆兩大「9.2分」高危漏洞!攻擊碼已公開 趨勢科技籲企業速修補防奪權

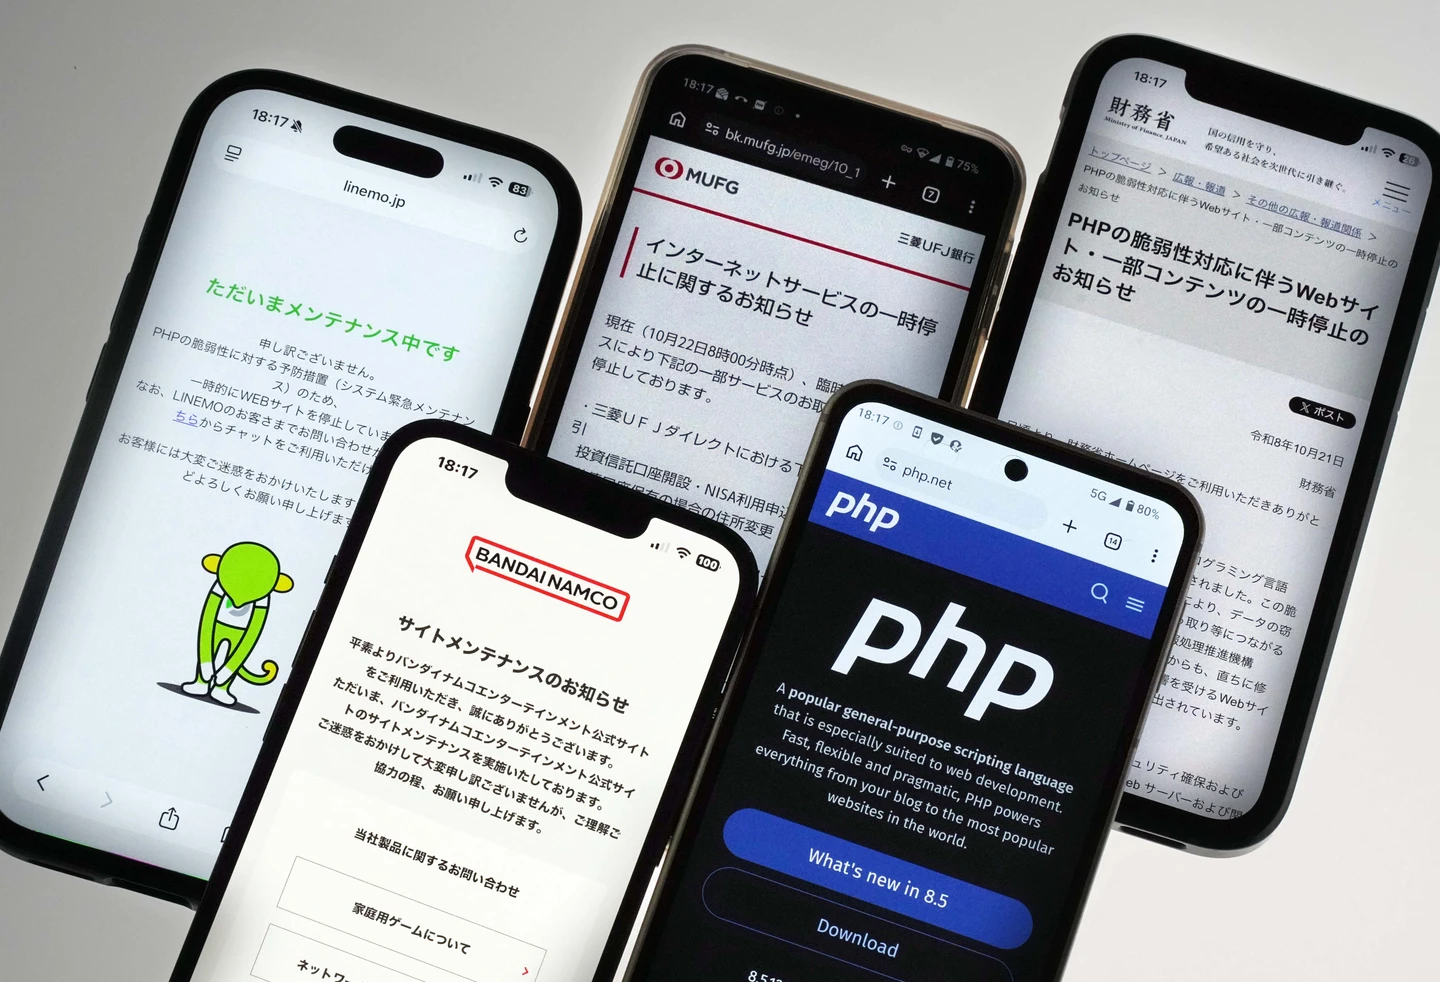
【記者蕭文康/台北報導】廣泛應用於網站與電子商務平台的程式語言PHP,近日被揭露兩項重大資安漏洞,嚴重度評分均高達9.2分,漏洞資訊與攻擊程式碼在官方修補程式釋出前便已公開,讓尚未完成更新的網站與網路服務面臨潛在威脅。趨勢科技旗下全球企業AI資安廠TrendAI™今指出,攻擊者可能利用漏洞,在未經身分驗證的情況下遠端執行惡意程式碼,造成資料遭竊、檔案遭竄改或服務中斷。企業應立即盤點PHP使用情形,優先修補對外開放的服務,並確認更新實際生效、持續追查入侵跡象,降低資安風險。同時,全球消費者數位生活防護領導品牌TrendLife™也提出消費者四大防護要點,提醒慎防假更新通知與釣魚連結。
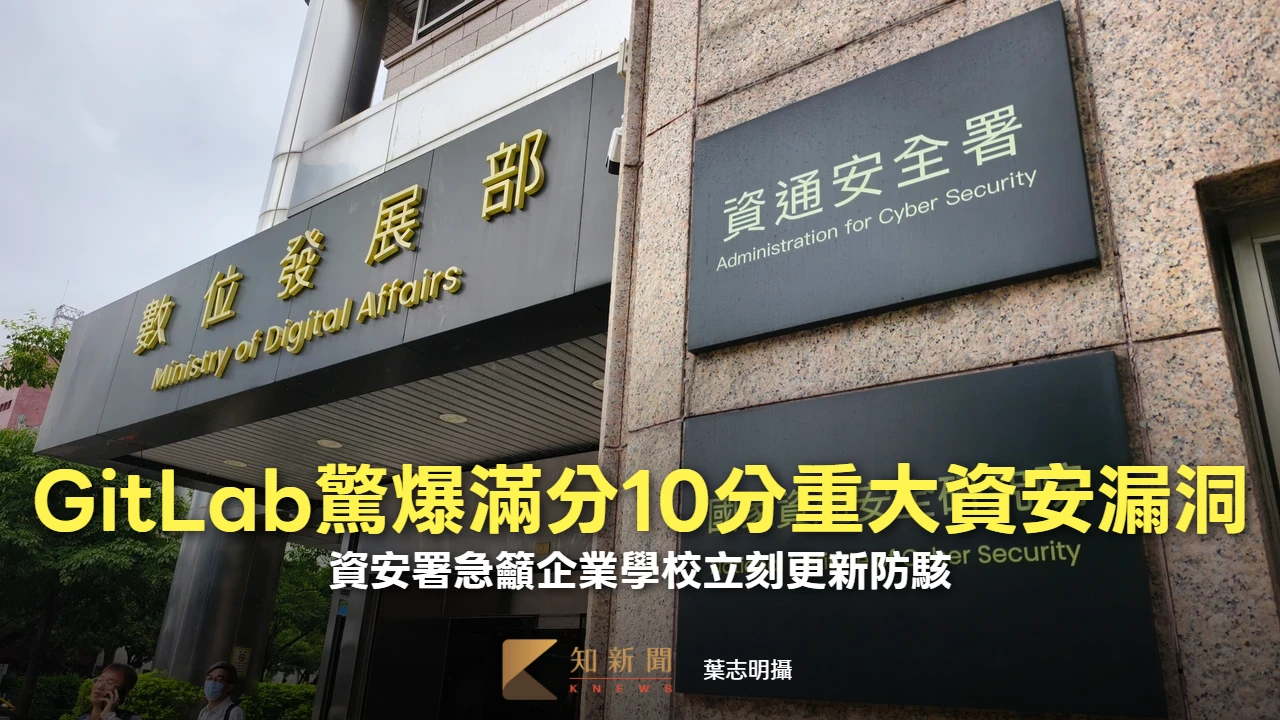
GitLab驚爆滿分10分重大資安漏洞! 資安署急籲企業學校立刻更新防駭

GitLab驚爆滿分10分重大資安漏洞! 資安署急籲企業學校立刻更新防駭

【記者蕭文康/台北報導】數發部資通安全署今表示,GitLab近期發布重大資安更新,修補資安風險評分達最高10分的重大漏洞CVE-2026-85706。該漏洞無須身分驗證即可遠端利用,攻擊者可能讀取GitLab伺服器上的任意檔案,且漏洞公開後已發現遭實際利用,並列入美國網路安全暨基礎設施安全局(CISA)已知遭利用漏洞(Known Exploited Vulnerabilities, KEV)清單,資安署呼籲使用相關產品的機關、學校及企業儘速完成版本更新,降低遭駭侵風險。
資安院爆內鬼!植「爬蟲程式」撈機密公文20萬次 總監等4人被起訴

資安院爆內鬼!植「爬蟲程式」撈機密公文20萬次 總監等4人被起訴

【記者丁牧群/台北報導】行政院數位發展部監督的國家資通安全研究院,今年3月發現內部公文、人事、流程表單系統資料被駭,而且竟是資安院主管和資安高手幹的,檢調今年5月搜索、約談資安院前瞻中心總監彭敏君、副主任許世彰等人,查出他們利用資安院網站漏洞,未經授權製作爬蟲程式入侵,先後撈取保密資料20萬次,理由是建構新的經費結報系統。台北地檢署今依妨害電腦使用、違反《個資法》等罪起訴彭敏君、許世彰和2名副研究員丁柏楓、李昱勳共4人。
載入更多

中秋節 烤海鮮