摘要重點
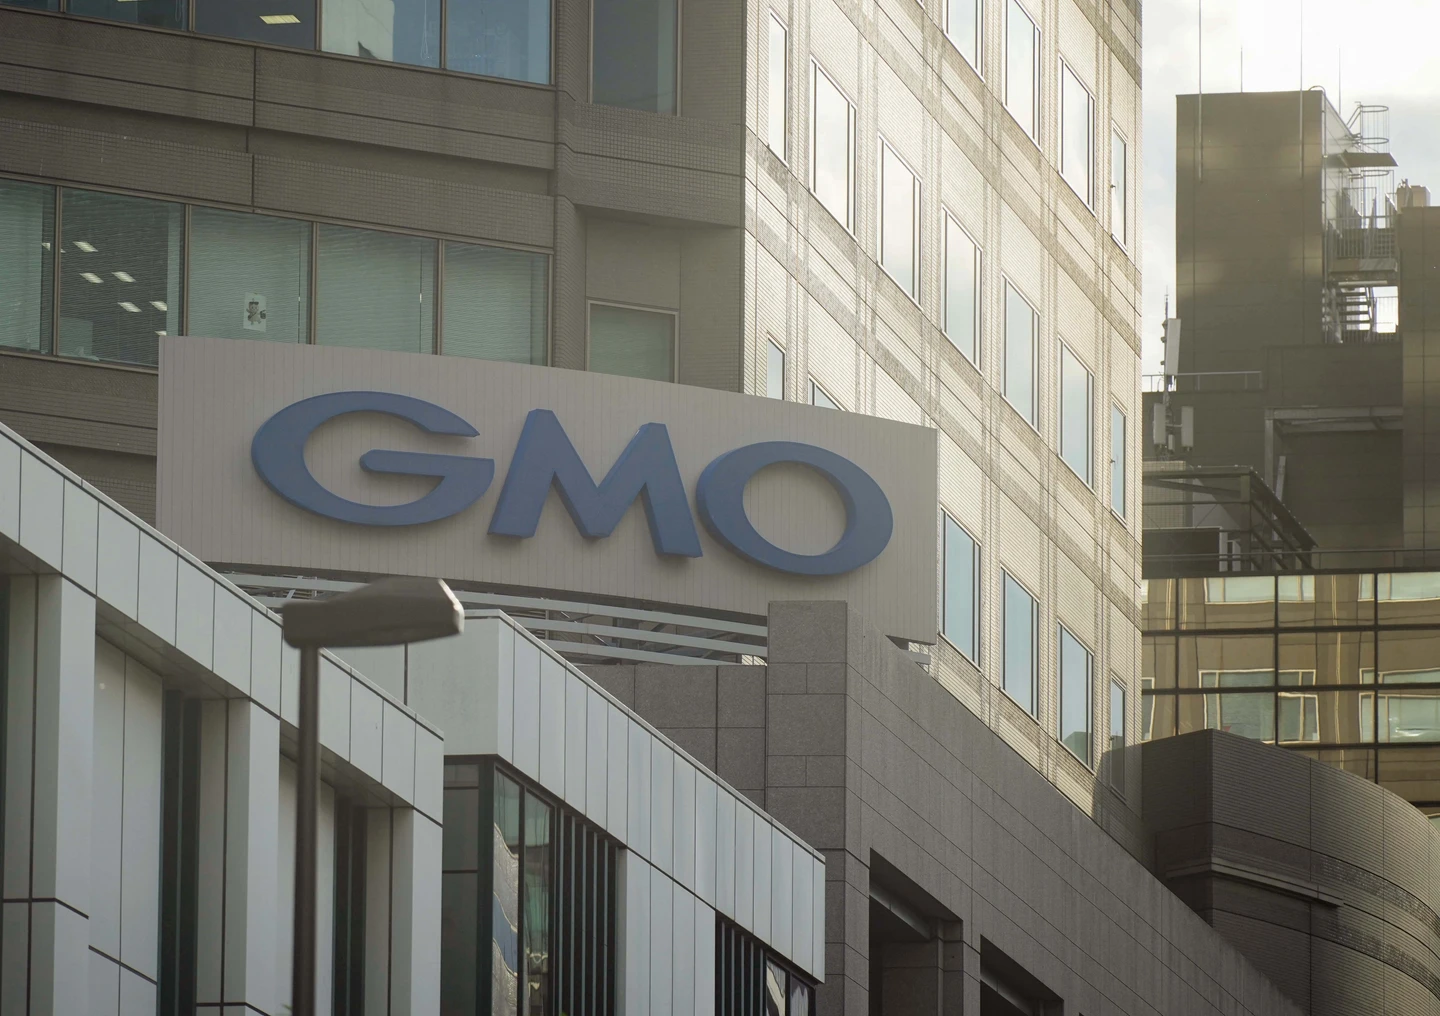
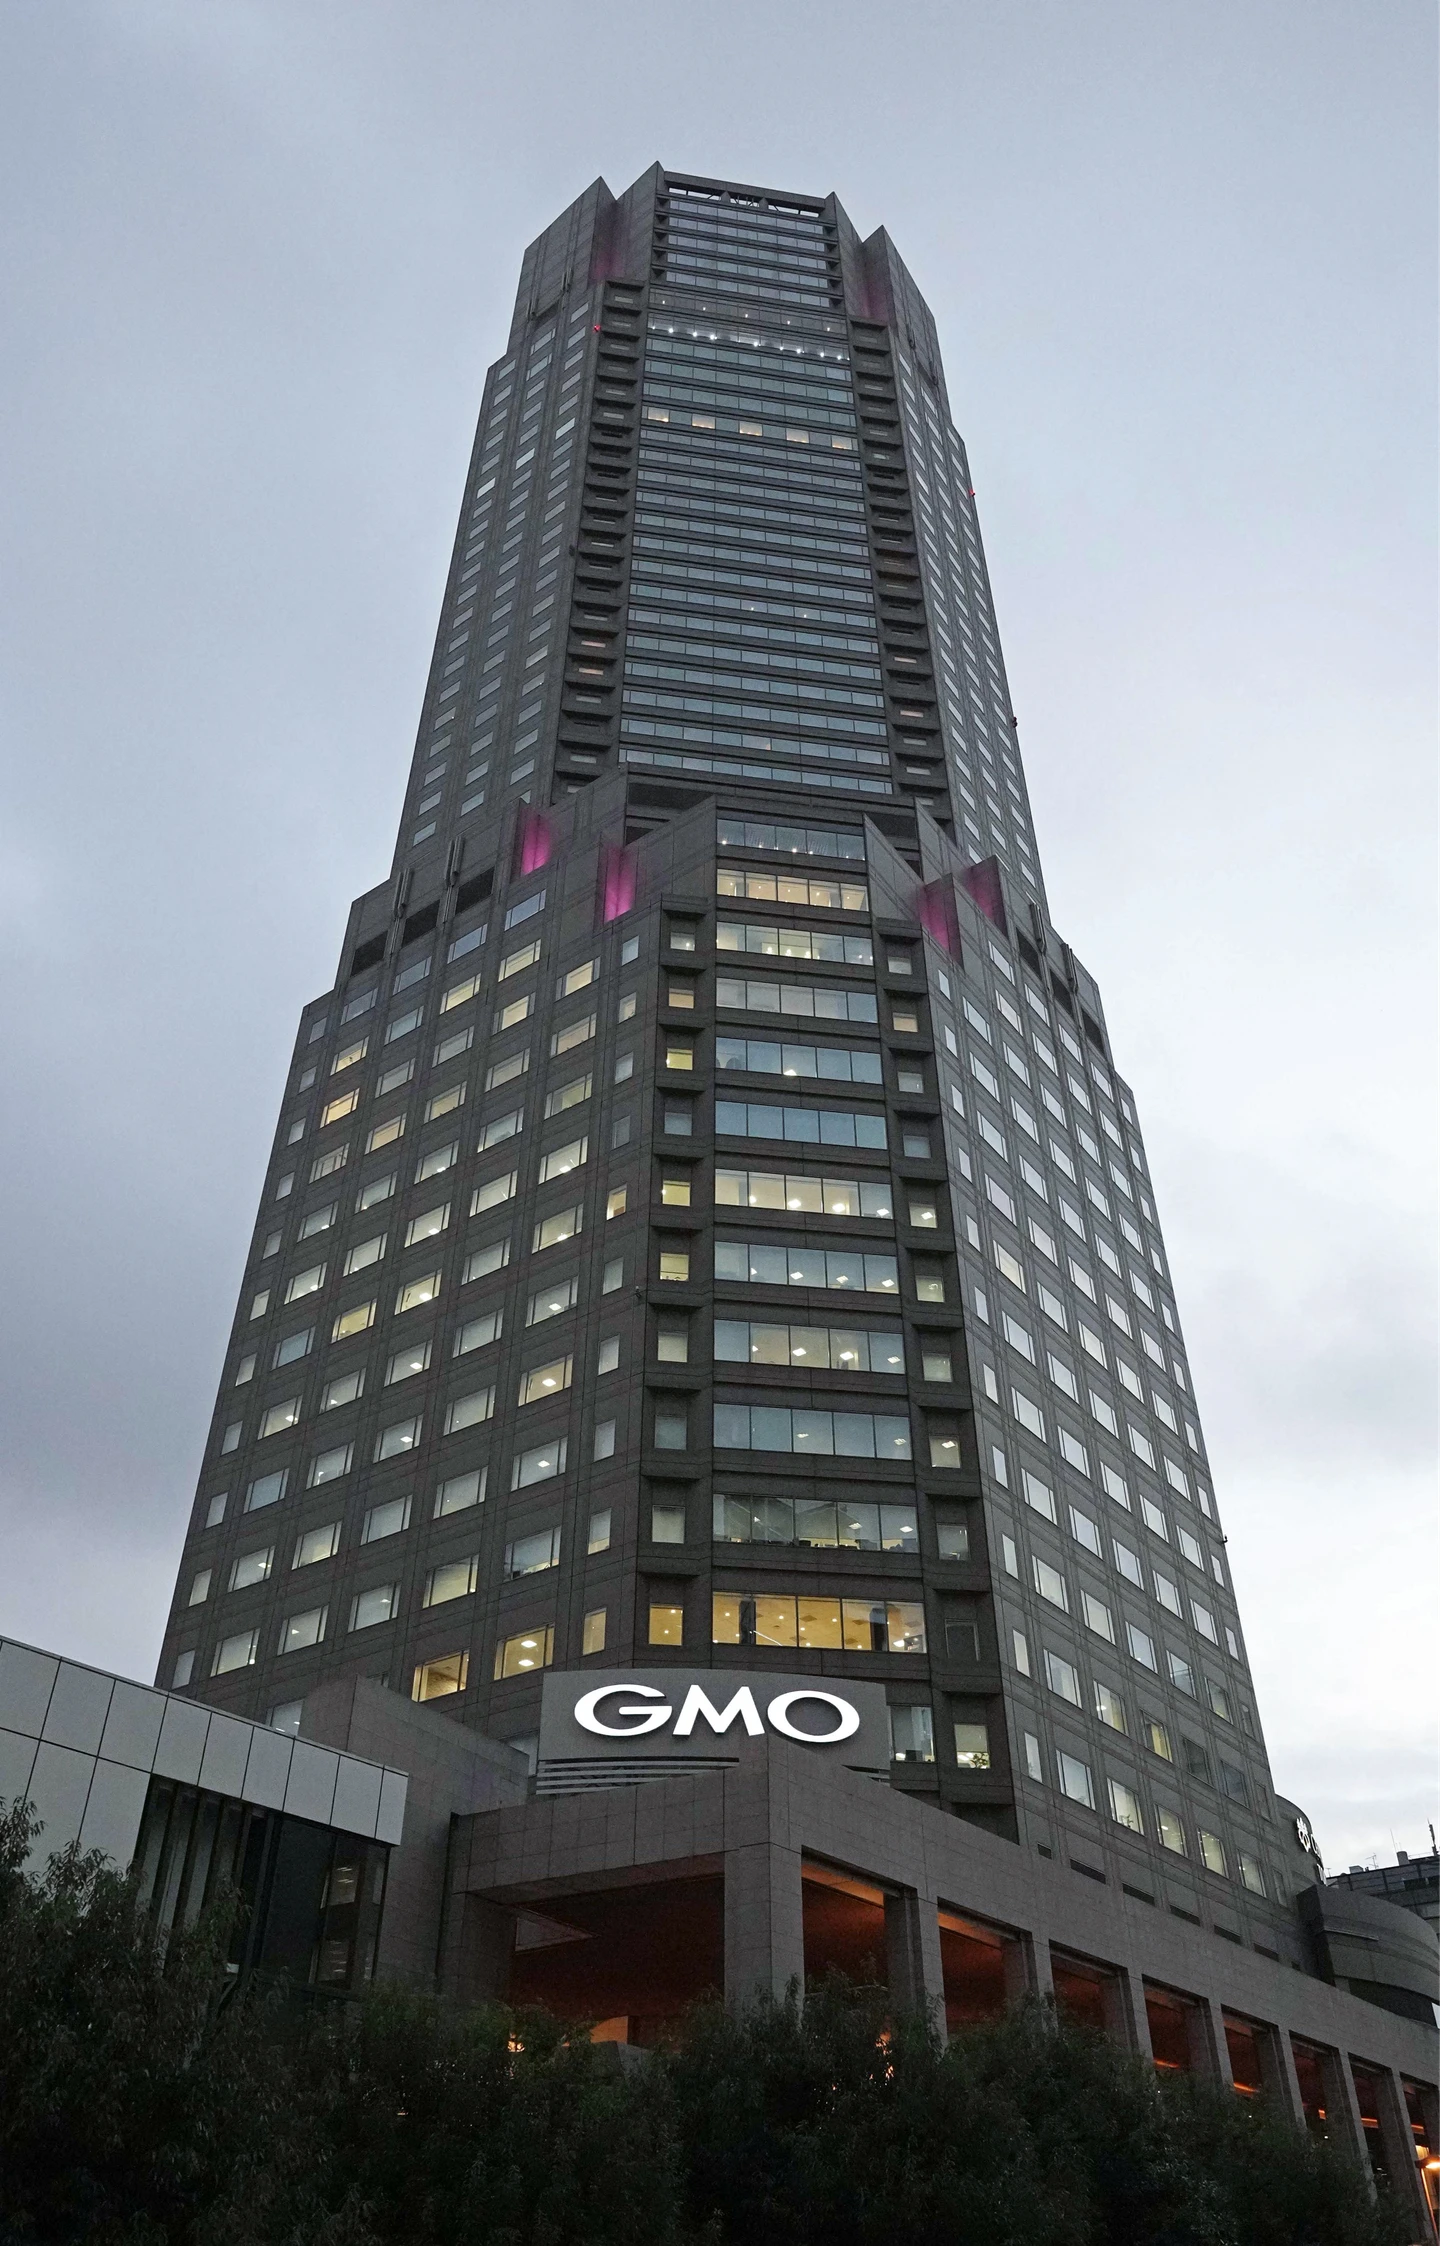
《每日新聞》、共同社等日媒報導,根據網路安全消息人士11月1日表示,GMO網路集團分析認為,近期一系列遭非法存取的網路攻擊中,對方很可能是與北韓相關的駭客組織。
據相關人士透露,GMO已確認傳送至遭攻擊服務的通訊紀錄等特徵。
共同社與網路安全專家合作分析,發現在攻擊事件發生後發布「作案聲明」的網站,其使用的5個IP位址,與一個北韓駭客組織使用過的IP位址一致。
多國痕跡交錯 疑採假旗行動
該網站上包括美國、日本等多個國家相關的痕跡。專家指出,這可能是通過摻雜海外資訊,試圖擾亂調查;該手法被稱為「假旗行動」(false flag)。
調查也發現,該網站的網域名稱於9月1日向美國一家公司購得,其託管伺服器也由同一家公司提供。文件建立時間設定為美國時區,作業系統設定為英文。
此外,用於收集瀏覽者記錄的部分程序中寫有日語,並顯示出使用人工智慧(AI)生成的特徵。該網站發布的文件,則是使用中國開發並廣泛使用的軟體創建。
🔗 延伸閱讀《幣安遭駭63億美元FBI直指北韓幹的 平台:補足9成缺口、恢復提款》
🔗 延伸閱讀《幣安被駭2千億FBI加入追緝 揭密北韓「駭客」!金正恩從小培訓天才特工》
另設分享論壇套取受害者資訊
安全專家在10月31日的分析發現,攻擊者可能建立一個供GMO網路攻擊受害者分享資訊的網站,因為該網站的網頁結構,與聲稱對攻擊負責的網站有很多相似之處。
分析顯示,該網站於10月19日註冊,比GMO公開網路攻擊事件早兩天。專家指出,攻擊者可能試圖透過這個「受害者資訊分享論壇」網站,取得受害者的資訊。
GMO遭駭客勒索百萬美元
報導指,GMO於10月19日啟動調查,次日確認旗下Onamae.com部分客戶伺服器被植入惡意程式,受影響伺服器最多達2萬6739台。該伺服器立即於10月21日暫停服務。
駭客威脅公開客戶資料,並勒索100萬美元(約3258萬元台幣)作爲贖金,設定支付期限為10月27日中午12時。GMO未對此要求作出回應,部分客戶資訊已於當晚遭公開外洩。
其中一名受害者表示,自己在10月22日晚間收到多封電子郵件,寄件人使用一個聽起來像俄羅斯人的名字,並自稱是攻擊者。
此外,GMO旗下身分驗證業務子公司GMO GlobalSign K.K.表示,至少有4萬5000名客戶公司的個人資訊,透過其員工身分管理服務遭到外洩。